Was die Berichte belegen und was sie offen lassen
Der CEO habe laut Forbes Italia nichts geschrieben, und der Anwalt wusste laut Confilegal nichts von den Transaktionen. Beide wurden imitiert. Laut Quellen von Reuters stehen weder der Vorsitzende noch andere Führungskräfte der Bank unter Verdacht (Reuters via Deccan Chronicle, 26. September 2026).
Die Bank bemerkte die Unregelmäßigkeiten schnell und alarmierte Banken sowie Behörden in mehreren Ländern. Reuters berichtet, dass mehr als die Hälfte des Geldes durch die Zusammenarbeit der Behörden in China, Portugal und Italien zurückgewonnen werden konnte. Etwa 36 Millionen Euro sind weiterhin verschwunden; Quellen von Reuters zufolge flossen diese über Auslandskonten und wurden in Kryptowährungen umgewandelt.
Confilegal ergänzt, dass Eurojust die Zusammenarbeit mit der Staatsanwaltschaft in Lissabon koordinierte und dass die Mailänder Staatsanwaltschaft 13 Millionen Euro bei einer portugiesischen Bank sperren ließ (Confilegal, 29. September 2026). Eine der Quellen von Reuters gab an, dass die Mailänder Staatsanwaltschaft gegen einen im Ausland lebenden Nicht-EU-Bürger wegen des Verdachts auf Computerbetrug ermittelt. Die Bank lehnte eine Stellungnahme ab.
Die meisten Details stammen aus ungenannten Quellen und Presseberichten. Die Behauptung der Stimmenimitation wird diesen Quellen zugeschrieben und wurde öffentlich nicht bestätigt. Wir behandeln den Fall als berichteten, nicht als bewiesenen Sachverhalt.
Der Fall ist kein Einzelfall. ANSA berichtete, dass die Staatsanwaltschaft ähnliche Fälle untersucht, darunter einen identischen Betrug gegen ein Unternehmen einer anderen italienischen Bankengruppe (ANSA, zitiert durch Cybernews, 27. September 2026). Reuters erinnert zudem daran, dass 2025 ein Geschäftsmann durch die imitierte Stimme eines Ministers dazu gebracht wurde, fast 1 Million Euro zu überweisen. Das Geld wurde später zurückgewonnen.
Was eine Multi-Channel-Attacke ist und warum dieser Fall dazu zählt
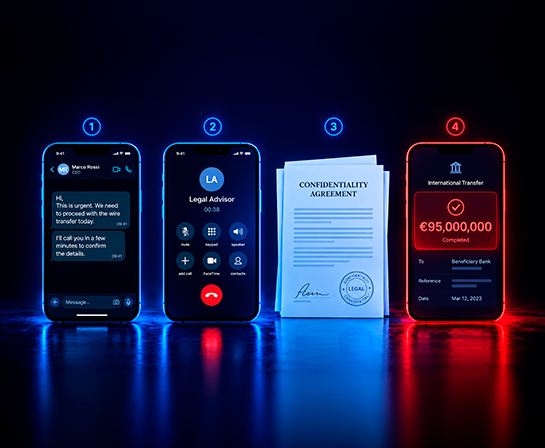
Eine Multi-Channel-Attacke, die wir auch als Multi-Attacke bezeichnen, erreicht ein Ziel über zwei oder mehr Kanäle in einer bestimmten Reihenfolge, wie etwa eine Nachricht, einen Anruf und Dokumente. Jeder Schritt ist darauf ausgelegt, den nächsten glaubwürdiger zu machen.
Dieser Fall umfasst mindestens zwei bestätigte Kanäle: eine WhatsApp-Nachricht und einen Telefonanruf. Die 11 Dokumente sind ein drittes Element, auch wenn die Berichte nicht angeben, wie sie übermittelt wurden. Entscheidend ist das Design. Die Nachricht öffnete die Tür, der Anruf bestätigte sie, und die Dokumente verliehen der Anfrage einen rechtlichen Anschein.
Das FBI beschrieb im Mai 2026 ein ähnliches Vorgehen in einem anderen Kontext. Eine E-Mail oder SMS fordert einen Mitarbeiter auf, eine Nummer anzurufen. Ein Anrufer, der sich als IT-Support ausgibt, bittet um eine Fernwartungssitzung, und falls das fehlschlägt, besucht jemand das Büro mit einem USB-Stick (FBI FLASH-20260526-01, 26. Mai 2026). Eine Bank in Mailand und eine Gruppe, die es vor allem auf US-Anwaltskanzleien abgesehen hat, folgen demselben Muster: Ein erster Kontakt ermöglicht einen zweiten, und der zweite verschafft den Zugang.
Vertrauen wurde von Person zu Person übertragen, ohne dass ein Fremder auftauchte
Viele Anzeichen für Betrug hängen davon ab, dass etwas ungewohnt ist: ein unbekannter Absender, eine seltsame Adresse, ein unerwarteter Link. Diese Sequenz bot nichts davon.
Jeder Schritt lieh sich bereits vorhandenes Vertrauen. Die erste Nachricht nutzte die Autorität des CEO der Gruppe. Der Anruf nutzte eine persönliche Beziehung und eine Stimme, die der Vorsitzende laut Confilegal wiedererkannte. Die Dokumente nutzten institutionelle Prozesse, da eine Vertraulichkeitsvereinbarung und eine Vollmacht genau so aussehen, wie es bei echten Geschäften erforderlich ist.
Die Geschichte lieferte auch eine Erklärung für ihre eigene Geheimhaltung. Confilegal berichtet, dass der Vorsitzende gebeten wurde, die Überweisungen über die Treasury-Abteilung der Private-Banking-Sparte abzuwickeln, da die Muttergesellschaft diese selbst nicht ausführen könne. Eine Vertraulichkeitsvereinbarung ließ das Schweigen professionell erscheinen. Beide Details lieferten einen Grund, den normalen Dienstweg zu umgehen.
Wir sehen dies als das Kerndesign einer Multi-Attacke. Der Angreifer nutzt Schritt für Schritt das Vertrauen, das beim Ziel bereits vorhanden ist, anstatt sich neues Vertrauen als Fremder erarbeiten zu müssen.
Warum eine Überprüfung innerhalb der Sequenz scheitert
Eine übliche Reaktion auf eine zweifelhafte Nachricht ist ein Anruf zur Bestätigung. In diesem Fall war der Anruf selbst die Bestätigung. Eine Antwort im selben Thread oder ein Anruf bei einer Nummer, die vom Anfragenden bereitgestellt wurde, bestätigt den Angreifer nur.
KI senkt die Kosten für diesen Schritt. Das IC3 des FBI erhielt 2025 insgesamt 22.364 Beschwerden über KI-bezogene Vorfälle mit einem geschätzten Schaden von über 893 Millionen Dollar. Unternehmen meldeten Verluste von mehr als 30 Millionen Dollar durch Business-E-Mail-Compromise-Betrug unter Einsatz von KI (FBI IC3, 2025 Internet Crime Report, April 2026).
Die ENISA stellt fest, dass KI-gestützte Phishing-Kampagnen bis Anfang 2025 Berichten zufolge für mehr als 80 % der weltweit beobachteten Social-Engineering-Aktivitäten verantwortlich waren (ENISA, 1. Oktober 2025).
Die Zahlen des FBI verdeutlichen zudem, wie kostspielig Betrug durch Manipulation ist. Die Behörde registrierte 24.768 Beschwerden über kompromittierte Geschäfts-E-Mails mit einem Schaden von 3,05 Milliarden US-Dollar, verglichen mit 191.561 Phishing- und Spoofing-Beschwerden mit etwa 216 Millionen US-Dollar Schaden. Unserer Berechnung nach entspricht dies einem Achtel der Beschwerden bei etwa 14-mal höheren Verlusten. Da die Kategorien separat erfasst werden, ist der Vergleich als Indikator zu verstehen.
Was sich für Sicherheitsteams ändert
Wir empfehlen, die Art der Anfrage als Auslöser zu betrachten, nicht die Glaubwürdigkeit des Absenders. Eine Anfrage, die Dringlichkeit, Vertraulichkeit und einen ungewöhnlichen Ablauf kombiniert, sollte jedes Mal eine Überprüfung nach sich ziehen. In diesem Fall war die Anomalie, dass eine Private-Banking-Einheit angewiesen wurde, Gelder über ihre eigene Treasury-Abteilung zu transferieren, weil die Muttergesellschaft die Transaktion angeblich nicht ausführen konnte.
Die Überprüfung sollte über das Verzeichnis erfolgen, nicht über den Nachrichtenverlauf. Der Mitarbeiter muss die Identität über einen selbst recherchierten Kontakt bestätigen, etwa aus dem internen Verzeichnis, und niemals über die Nummer oder Nachricht, die die Anfrage übermittelt hat.
Für die Genehmigung ist eine zweite Person außerhalb der Hierarchie des Anfragenden erforderlich. Eine Anfrage, die von oberster Stelle zu kommen scheint, ist der Punkt, an dem ein einzelner Genehmiger am anfälligsten ist. Ein zweiter Genehmiger macht aus einer überzeugenden Geschichte zwei unabhängige Entscheidungen.
Auch die Geschwindigkeit der Meldung ist entscheidend. Die Bank bemerkte die Unregelmäßigkeiten schnell und alarmierte Banken sowie Behörden in mehreren Ländern, wodurch mehr als die Hälfte des Geldes zurückgewonnen werden konnte (Reuters via Deccan Chronicle, 26. September 2026). Meldungen innerhalb von Minuten sind eine Fähigkeit, die nur dann geübt wird, wenn sich das Melden sicher anfühlt.
Schließlich müssen Teams den gesamten Ablauf testen. Eine Simulation, die nur einen Klick misst, testet nur eine einzige Fähigkeit. Bei Zepo haben wir unsere Multiattack-Simulationen entwickelt, um zu prüfen, wie Menschen auf eine vollständige Sequenz reagieren – von der ersten Nachricht bis zum bestätigenden Anruf. Eine sinnvolle Übung fragt ab, wer die Überprüfung durchgeführt hat, über welchen Kanal dies geschah und wie schnell der Vorfall gemeldet wurde.
Die Berichte beschreiben weder Exploits noch Malware. Sie beschreiben eine glaubwürdige Geschichte, die in der richtigen Reihenfolge von Stimmen erzählt wurde, denen das Ziel vertraute. Organisationen, die ihre Mitarbeiter darin schulen, Anfragen zu verifizieren und den gesamten Ablauf zu proben, bereiten sie auf Angriffe vor, bei denen nichts verdächtig erscheint.
FAQ
Was ist ein Multichannel-Angriff? Ein Multichannel-Angriff erreicht ein Ziel über zwei oder mehr Kanäle in einer bestimmten Reihenfolge, beispielsweise durch eine Nachricht, einen Anruf und Dokumente. Jeder Schritt macht den nächsten glaubwürdiger. Zepo bezeichnet dieses Muster auch als Multiattack. E-Mail-Filter, Anrufkontrollen und Dokumentenprüfungen sehen jeweils nur ein einzelnes Fragment.
Was ist ein reales Beispiel für einen Multichannel-Angriff? Im Februar 2026 erhielt der Vorsitzende der Private-Banking-Sparte einer italienischen Bank eine WhatsApp-Nachricht, die vom CEO der Gruppe zu stammen schien. Es folgte ein Anruf mit einer Stimme, die angeblich von einem bekannten Anwalt geklont wurde. Daraufhin wurden etwa 95 Millionen Euro transferiert. Reuters berichtet, dass mehr als die Hälfte zurückgewonnen werden konnte und etwa 36 Millionen Euro weiterhin verschollen sind.
War dieser Fall Phishing? Das hängt von der Definition ab. Die ENISA fasst Vishing und andere nachrichtenbasierte Angriffe unter Phishing zusammen, und der Fall begann mit einer Nachricht, die eine vertrauenswürdige Person imitierte. Die Presse nennt es CEO-Betrug, und das FBI führt kompromittierte Geschäfts-E-Mails separat auf. Wir beschreiben es als einen Multichannel-Angriff, der Phishing und Vishing umfasst.
Wie wurde die Stimme geklont? Die Berichte beschreiben weder die Werkzeuge noch die Methode. Reuters zitiert zwei mit der Angelegenheit vertraute Quellen und gibt an, dass KI verwendet wurde, um die Stimme des Anwalts zu replizieren. Die Bank lehnte eine Stellungnahme ab, daher bleiben die technischen Details unbestätigt.
Wie können sich Unternehmen gegen einen Multichannel-Angriff verteidigen? Betrachten Sie Dringlichkeit, Vertraulichkeit und einen ungewöhnlichen Ablauf als Auslöser für eine Überprüfung. Bestätigen Sie Identitäten über einen Kontakt aus dem internen Verzeichnis, nicht über die Nachricht selbst. Verlangen Sie einen zweiten Genehmiger außerhalb der Hierarchie des Anfragenden. Sorgen Sie für schnelle und sichere Meldewege und proben Sie den gesamten Ablauf, nicht nur die erste Nachricht.