Lo que establecen los informes y lo que dejan abierto
El director ejecutivo no escribió nada, según Forbes Italia, y el abogado no sabía nada de las transacciones, según Confilegal. Ambos fueron suplantados. Según las fuentes de Reuters, ni el presidente ni otros ejecutivos del banco están bajo investigación (Reuters vía Deccan Chronicle, 26 de septiembre de 2026).
El banco notó irregularidades rápidamente y alertó a bancos y autoridades en varios países. Reuters informa que más de la mitad del dinero se recuperó gracias a la cooperación entre las autoridades de China, Portugal e Italia. Unos 36 millones de euros siguen sin localizarse, y las fuentes de Reuters señalan que pasaron por cuentas en el extranjero y fueron convertidos a criptomonedas.
Confilegal añade que Eurojust coordinó con la fiscalía de Lisboa y que la fiscalía de Milán logró bloquear 13 millones de euros en un banco portugués (Confilegal, 29 de septiembre de 2026). Una de las fuentes de Reuters indicó que la fiscalía de Milán está investigando a un ciudadano extranjero que reside fuera de Europa por presunto fraude informático. El banco declinó hacer comentarios.
La mayoría de los detalles provienen de fuentes anónimas e informes de prensa. La afirmación sobre la clonación de voz se atribuye a dichas fuentes y no ha sido confirmada públicamente. Tratamos el caso como reportado, no como probado.
El caso no es aislado. ANSA informó que la fiscalía está examinando casos similares, incluida una estafa idéntica contra una empresa de otro grupo bancario italiano (ANSA, citado por Cybernews, 27 de septiembre de 2026). Reuters también recuerda que la voz clonada de un ministro convenció a un empresario para transferir casi 1 millón de euros en 2025. El dinero fue recuperado posteriormente.
Qué es un ataque multicanal y por qué este caso califica como tal
Un ataque multicanal, que también llamamos multiataque, llega a un objetivo a través de dos o más canales en secuencia, como un mensaje, una llamada y documentos. Cada paso está diseñado para hacer que el siguiente sea más creíble.
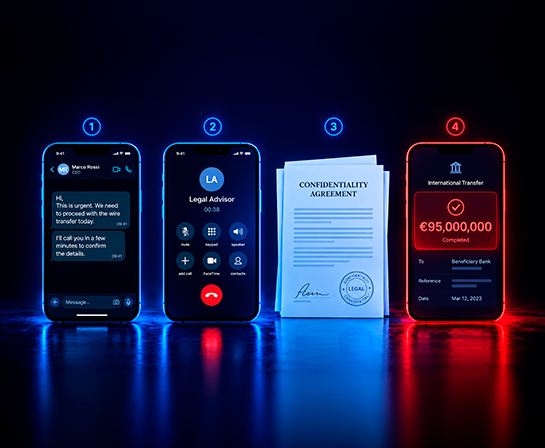
Este caso tiene al menos dos canales confirmados: un mensaje de WhatsApp y una llamada telefónica. Los 11 documentos son un tercer elemento, aunque los informes no especifican cómo llegaron. Lo que importa es el diseño. El mensaje abrió la puerta, la llamada lo confirmó y los documentos dieron a la solicitud una apariencia legal.
El FBI describió el mismo diseño en un entorno diferente en mayo de 2026. Un correo electrónico o mensaje de texto pide a un empleado que llame a un número. Quien llama, haciéndose pasar por soporte técnico, solicita una sesión remota y, si eso falla, alguien visita la oficina con una unidad USB (FBI FLASH-20260526-01, 26 de mayo de 2026). Un banco en Milán y un grupo que ataca principalmente a bufetes de abogados estadounidenses siguen un mismo diseño: un primer contacto facilita un segundo, y el segundo permite el acceso.
La confianza se trasladó de persona a persona y no apareció ningún extraño
Muchas señales de detección dependen de que algo resulte desconocido: un remitente extraño, una dirección inusual, un enlace inesperado. Esta secuencia no ofreció ninguna de ellas.
Cada paso tomó prestada la confianza que ya existía. El primer mensaje tomó prestada la autoridad del director ejecutivo del grupo. La llamada tomó prestada una relación personal y una voz que el presidente reconocía, según Confilegal. Los documentos tomaron prestado el proceso institucional, ya que un acuerdo de confidencialidad y un poder notarial parecen lo que requieren los acuerdos reales.
La historia también explicaba su propio secreto. Confilegal informa que se pidió al presidente que canalizara las transferencias a través de la tesorería de la división de banca privada porque el banco matriz no podía ejecutarlas por sí mismo. Un acuerdo de confidencialidad hizo que el silencio sonara profesional. Ambos detalles dieron una razón para saltarse la ruta habitual.
Interpretamos esto como el diseño central de un multiataque. El atacante toma prestada la confianza que el objetivo ya tiene, paso a paso, en lugar de ganarse una nueva confianza de un extraño.
Por qué falla la verificación dentro de la secuencia
Una reacción común ante un mensaje dudoso es llamar y confirmar. En este caso, la llamada fue la confirmación. Una respuesta en el mismo hilo, o una llamada a un número proporcionado por quien hace la solicitud, confirma al atacante.
La IA reduce el costo de ese paso. El IC3 del FBI recibió 22,364 quejas en 2025 relacionadas con información sobre IA, con pérdidas ajustadas superiores a los 893 millones de dólares. Las empresas reportaron más de 30 millones de dólares en pérdidas por estafas de compromiso de correo electrónico empresarial que involucraban IA (FBI IC3, Informe de Delitos en Internet 2025, abril de 2026).
ENISA señala que las campañas de phishing apoyadas por IA representaron, según se informa, más del 80% de la actividad de ingeniería social observada en todo el mundo a principios de 2025 (ENISA, 1 de octubre de 2025).
Las cifras del FBI también muestran lo costoso que es el fraude basado en la persuasión. Se registraron 24 768 denuncias de compromiso de correo electrónico empresarial con pérdidas de 3050 millones de dólares, frente a 191 561 denuncias de phishing y suplantación de identidad con unos 216 millones de dólares. Según nuestros cálculos, eso representa una octava parte de las denuncias y aproximadamente 14 veces más pérdidas. Las categorías se contabilizan por separado, por lo que la comparación es indicativa.
Qué cambia para los equipos de seguridad
Recomendamos tratar la naturaleza de la solicitud como el detonante, no la credibilidad del remitente. Una solicitud que combine urgencia, confidencialidad y una vía inusual debe activar siempre un proceso de verificación. En este caso, la anomalía fue pedir a una unidad de banca privada que transfiriera fondos a través de su tesorería porque la empresa matriz no podía ejecutarlos.
La verificación debe realizarse a través del directorio, no del hilo de comunicación. El empleado debe confirmar la información mediante un contacto que él mismo busque, como el directorio interno, y nunca a través del número o mensaje que envió la solicitud.
La aprobación requiere una segunda persona fuera de la cadena de mando del solicitante. Una solicitud que parece provenir de lo más alto de la jerarquía es donde un único aprobador está más expuesto. Un segundo aprobador convierte una historia convincente en dos decisiones independientes.
La rapidez en la notificación también es importante. El banco detectó irregularidades rápidamente y alertó a bancos y autoridades de varios países, logrando recuperar más de la mitad del dinero (Reuters vía Deccan Chronicle, 26 de septiembre de 2026). Notificar en cuestión de minutos es una habilidad, y las personas solo la practican cuando sienten que es seguro hacerlo.
Por último, los equipos deben probar toda la secuencia. Una simulación que mide un solo clic mide una sola habilidad. En Zepo, creamos nuestras Simulaciones de Ataque Múltiple para probar cómo responden las personas a una secuencia completa, desde el primer mensaje hasta la llamada que lo confirma. Un ensayo útil pregunta quién verificó, a través de qué canal y con qué rapidez se notificó.
Los informes no describen ningún exploit ni malware. Describen una historia creíble, contada en el orden correcto, por voces en las que el objetivo confiaba. Las organizaciones que capacitan a su personal para verificar las solicitudes y ensayan la secuencia completa los preparan para un ataque en el que nada parece extraño.
Preguntas frecuentes
¿Qué es un ataque multicanal? Un ataque multicanal llega a un objetivo a través de dos o más canales en secuencia, como un mensaje, una llamada y documentos. Cada paso hace que el siguiente sea más creíble. Zepo también denomina a este patrón "ataque múltiple". Los filtros de correo electrónico, los controles de llamadas y las revisiones de documentos solo ven un fragmento cada uno.
¿Cuál es un ejemplo real de un ataque multicanal? En febrero de 2026, el presidente de la división de banca privada de un banco italiano recibió un mensaje de WhatsApp que parecía provenir del director ejecutivo del grupo. A continuación, recibió una llamada de una voz supuestamente clonada de un abogado al que conocía. Se realizaron transferencias por valor de unos 95 millones de euros. Reuters informa que se recuperó más de la mitad y que unos 36 millones de euros siguen sin aparecer.
¿Fue ese caso phishing? Depende de la definición. ENISA agrupa el vishing y otros ataques basados en mensajes bajo el término phishing, y el caso comenzó con un mensaje que suplantaba a una persona de confianza. La prensa lo llama fraude al CEO, y el FBI rastrea el compromiso de correo electrónico empresarial por separado. Nosotros lo describimos como un ataque multicanal que incluye phishing y vishing.
¿Cómo se clonó la voz? Los informes no describen las herramientas ni el método. Reuters, citando a dos fuentes familiarizadas con el asunto, afirma que se utilizó IA para replicar la voz del abogado. El banco declinó hacer comentarios, por lo que los detalles técnicos siguen sin confirmarse.
¿Cómo pueden las empresas defenderse de un ataque multicanal? Trate la urgencia, la confidencialidad y una vía inusual como un detonante para la verificación. Confirme a través de un contacto encontrado en el directorio interno, no en el mensaje. Exija un segundo aprobador fuera de la cadena de mando del solicitante. Haga que la notificación sea rápida y segura, y ensaye toda la secuencia, no solo el primer mensaje.