Sicherheit beginnt mit Bewusstsein

Entdecken Sie die neuesten Entwicklungen im Bereich Social Engineering, Bedrohungen durch generative KI und Cybersicherheitsstrategien, um das zu schützen, was am wichtigsten ist: Ihre Mitarbeiter.
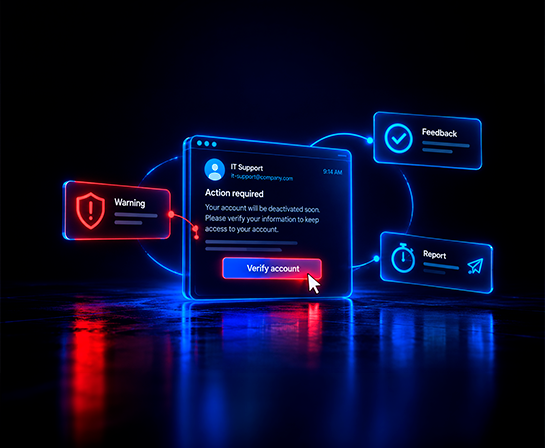
Was funktioniert bei Phishing-Awareness-Trainings? Erkenntnisse zu Warnungen, Feedback und Meldewegen
In einer 15-monatigen Feldstudie mit 14.733 Mitarbeitern reduzierten kurze Warnhinweise bei simulierten Phishing-E-Mails die Klickraten, während eine freiwillige Schulungsseite nach einem Fehler die spätere Widerstandsfähigkeit nicht verbesserte. Eine separate Studie mit 10.844 Teilnehmern ergab, dass auf unmittelbares Feedback nach einer simulierten Phishing-E-Mail bei einem zweiten Test weniger Fehler folgten. Beide Studien untersuchten simulierte E-Mails und zeigen daher Veränderungen im Testverhalten, nicht jedoch, ob ein Programm reale Sicherheitsverletzungen verhindert. Ein Sicherheitskurs kann vermitteln, wie Phishing aussieht. Die schwierigere Frage ist, was hilft, wenn an einem arbeitsreichen Tag eine glaubwürdig erscheinende Anfrage eingeht und eine schnelle Reaktion erwartet wird. Die Forschung zu simuliertem Phishing liefert nützliche Erkenntnisse über Warnungen, Feedback und Meldewege, wobei die Aussagekraft der Ergebnisse wichtige Grenzen hat.
Vielen Dank! Ihre Nachricht wurde erfolgreich übermittelt.
Hoppla! Beim Absenden des Formulars ist ein Fehler aufgetreten.
Was funktioniert bei Phishing-Awareness-Trainings? Erkenntnisse zu Warnungen, Feedback und Meldewegen
In einer 15-monatigen Feldstudie mit 14.733 Mitarbeitern reduzierten kurze Warnhinweise bei simulierten Phishing-E-Mails die Klickraten, während eine freiwillige Schulungsseite nach einem Fehler die spätere Widerstandsfähigkeit nicht verbesserte. Eine separate Studie mit 10.844 Teilnehmern ergab, dass auf unmittelbares Feedback nach einer simulierten Phishing-E-Mail bei einem zweiten Test weniger Fehler folgten. Beide Studien untersuchten simulierte E-Mails und zeigen daher Veränderungen im Testverhalten, nicht jedoch, ob ein Programm reale Sicherheitsverletzungen verhindert. Ein Sicherheitskurs kann vermitteln, wie Phishing aussieht. Die schwierigere Frage ist, was hilft, wenn an einem arbeitsreichen Tag eine glaubwürdig erscheinende Anfrage eingeht und eine schnelle Reaktion erwartet wird. Die Forschung zu simuliertem Phishing liefert nützliche Erkenntnisse über Warnungen, Feedback und Meldewege, wobei die Aussagekraft der Ergebnisse wichtige Grenzen hat.
Blog post
95-Millionen-Euro-Betrug bei italienischer Bank: viele Kanäle, kein Fremder
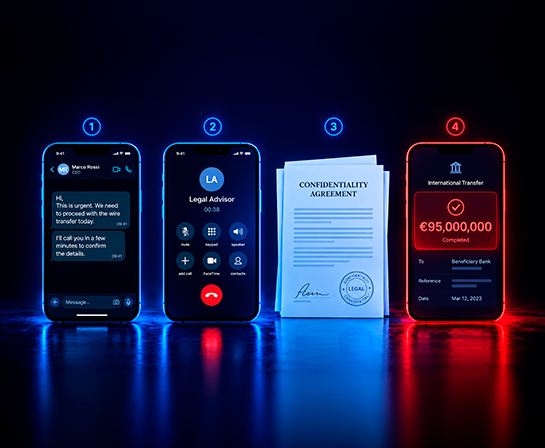
Eine Anfrage kann über eine Nachricht, einen Anruf und eine Reihe von Dokumenten abgewickelt werden, ohne dass eine einzige fremde Person in der Kette auftaucht. In einem Fall, über den Reuters im September 2026 berichtete, führte dieses Vorgehen dazu, dass der Vorsitzende der Private-Banking-Sparte einer Bank Überweisungen in Höhe von rund 95 Millionen Euro anordnete (Reuters, September 2026). Wir bezeichnen dieses Muster als Multi-Attacke. Die Verteidigung dagegen erfordert die Überprüfung der Anfrage selbst sowie das Durchspielen der gesamten Sequenz. Jeder Kontakt, den der Vorsitzende erhielt, erfolgte im Namen einer Person, die er kannte. Keine dieser Personen war tatsächlich beteiligt. Bei einer Multi-Channel-Attacke ist die Nachricht nur der erste von mehreren Schritten, wobei jeder Schritt darauf ausgelegt ist, den nächsten glaubwürdig erscheinen zu lassen. Aktuelle Erkenntnisse zeigen, wie effektiv dieses Design ist. Im Februar 2026 erhielt der Vorsitzende der Private-Banking-Sparte einer italienischen Bankengruppe eine WhatsApp-Nachricht, die scheinbar vom CEO der Gruppe stammte. Sie bat um dringende Hilfe bei einer Auslandstransaktion (Reuters via Deccan Chronicle, 26. September 2026). Es folgte ein Telefonanruf von jemandem, der als geschäftsführender Partner einer internationalen Anwaltskanzlei auftrat – ein Anwalt, den der Vorsitzende kannte. Laut Reuters, unter Berufung auf zwei mit der Angelegenheit vertraute Quellen, wurde KI eingesetzt, um die Stimme dieses Anwalts zu imitieren. Dann folgten 11 Dokumente, darunter eine Vertraulichkeitsvereinbarung und eine angebliche Spezialvollmacht (Cybernews, 27. September 2026). Innerhalb weniger Stunden verließen rund 95 Millionen Euro die Bank in Richtung ausländischer Konten (Forbes Italia, 25. September 2026). Reuters berichtet, dass die Überweisungen hauptsächlich nach China und Hongkong gingen.
Blog post
Ein Angriff, viele Kanäle, ein USB-Stick
Das FBI warnte am 26. Mai 2026 vor einer Gruppe, die einen Angriff über mehrere Kanäle hinweg koordiniert (FBI FLASH-20260526-01, Mai 2026). Alles beginnt mit einer E-Mail oder SMS, in der ein Mitarbeiter aufgefordert wird, eine Nummer anzurufen. Der Angriff setzt sich telefonisch und per Fernzugriff fort; schlägt dies fehl, wird jemand mit einem USB-Stick ins Büro geschickt. Jeder Schritt nutzt einen anderen Kanal, und kein einzelnes Team überwacht diese alle zusammen. Die Gruppe ist die Silent Ransom Group, auch bekannt als Luna Moth. Sie hat seit 2023 hauptsächlich US-Anwaltskanzleien ins Visier genommen, ist aber auch bei Versicherungen, Finanz- und Gesundheitsorganisationen aktiv geworden (FBI FLASH-20260526-01, Mai 2026). Die Gruppe stiehlt Daten und droht mit deren Veröffentlichung. Das FBI merkt an, dass sie zur Exfiltration übergeht, ohne die Daten zu verschlüsseln. Für eine Führungskraft im Bereich Sicherheit ist die Form des Angriffs entscheidend: eine Abfolge, die bei fast jedem Schritt den Kanal wechselt.
Blog post
Sechs Tage von einer HR-E-Mail bis zur Ransomware
Eine Einzelhandelskette mit hunderten Filialen verlor ihr gesamtes Netzwerk sechs Tage, nachdem ein Mitarbeiter sein Passwort auf einem gefälschten Portal eingegeben hatte. Der Angriff basierte auf einem vierminütigen Telefonat mit dem Helpdesk, nicht auf einer komplexen technischen Schwachstelle. Zwei Mitarbeiter befolgten die geltenden Verfahren und nutzten die Informationen, die ihnen vorlagen. Mandiant stuft Voice-Phishing inzwischen als zweithäufigsten Zugangsweg in ein Netzwerk ein (11 % der Eindringversuche), noch vor E-Mail-Phishing mit 6 % (Mandiant M-Trends 2026, März 2026). Dieser Fall ist real. Wir haben das Unternehmen anonymisiert und einige Details geändert, aber der Ablauf wiederholt sich bei Vorfällen dieser Art präzise. Das Unternehmen betrieb hunderte Filialen mit mehreren tausend Mitarbeitern, die meisten davon im Verkauf, bei einer jährlichen Fluktuation von über 40 %. Sicherheitsschulungen bestanden aus einem Willkommensmodul und einer jährlichen Erinnerung. Der Angreifer suchte nicht nach dem Finanzvorstand oder dem IT-Leiter. Er suchte nach dem Mitarbeiter mit der geringsten Schulung, dem wenigsten Kontext und dem größten Zeitdruck.
Blog post
ClickFix macht Mitarbeiter zum Angreifer
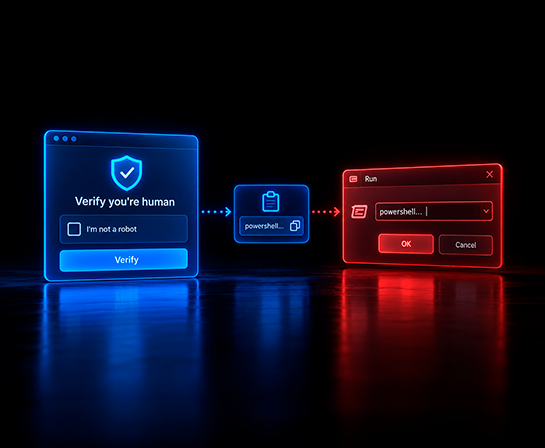
ClickFix ist eine Social-Engineering-Technik, die Menschen dazu bringt, selbst einen schädlichen Befehl einzutippen und auszuführen, mithilfe eines gefälschten CAPTCHA oder Verifizierungshinweises. Weil das Opfer den Befehl von Hand ausführt, erkennt kein E-Mail-Filter, kein Anhang-Scanner und keine exploit-basierte Abwehr den Angriff (Microsoft, August 2025). ESET registrierte einen Anstieg von 517 % bei ClickFix-Angriffen innerhalb von sechs Monaten und macht die Technik damit zum zweithäufigsten Angriffsvektor nach Phishing selbst (ESET-Studie, Juni 2025). Jemand besucht eine normal wirkende Website und landet auf einer Seite, die zur Bestätigung auffordert, dass er ein Mensch ist. Sie sieht aus wie die Cloudflare- oder Google-reCAPTCHA-Prüfung, die schon hundertmal bestanden wurde. Eine Schaltfläche mit der Aufschrift "Verify" oder "How to fix" kopiert einen Befehl in die Zwischenablage und fordert dazu auf, den Windows-Ausführen-Dialog zu öffnen, den Befehl einzufügen und Enter zu drücken. Es wird ausgeführt, weil sich jeder Schritt wie eine routinemäßige Fehlerbehebung anfühlt, nicht wie ein Angriff. Es wird nichts heruntergeladen. Es wird kein Anhang angeklickt. Die Malware installiert sich, weil die Person selbst den Befehl eingetippt hat, der sie installiert.
Blog post
Gefälschte Stellenangebote sind das neue Phishing
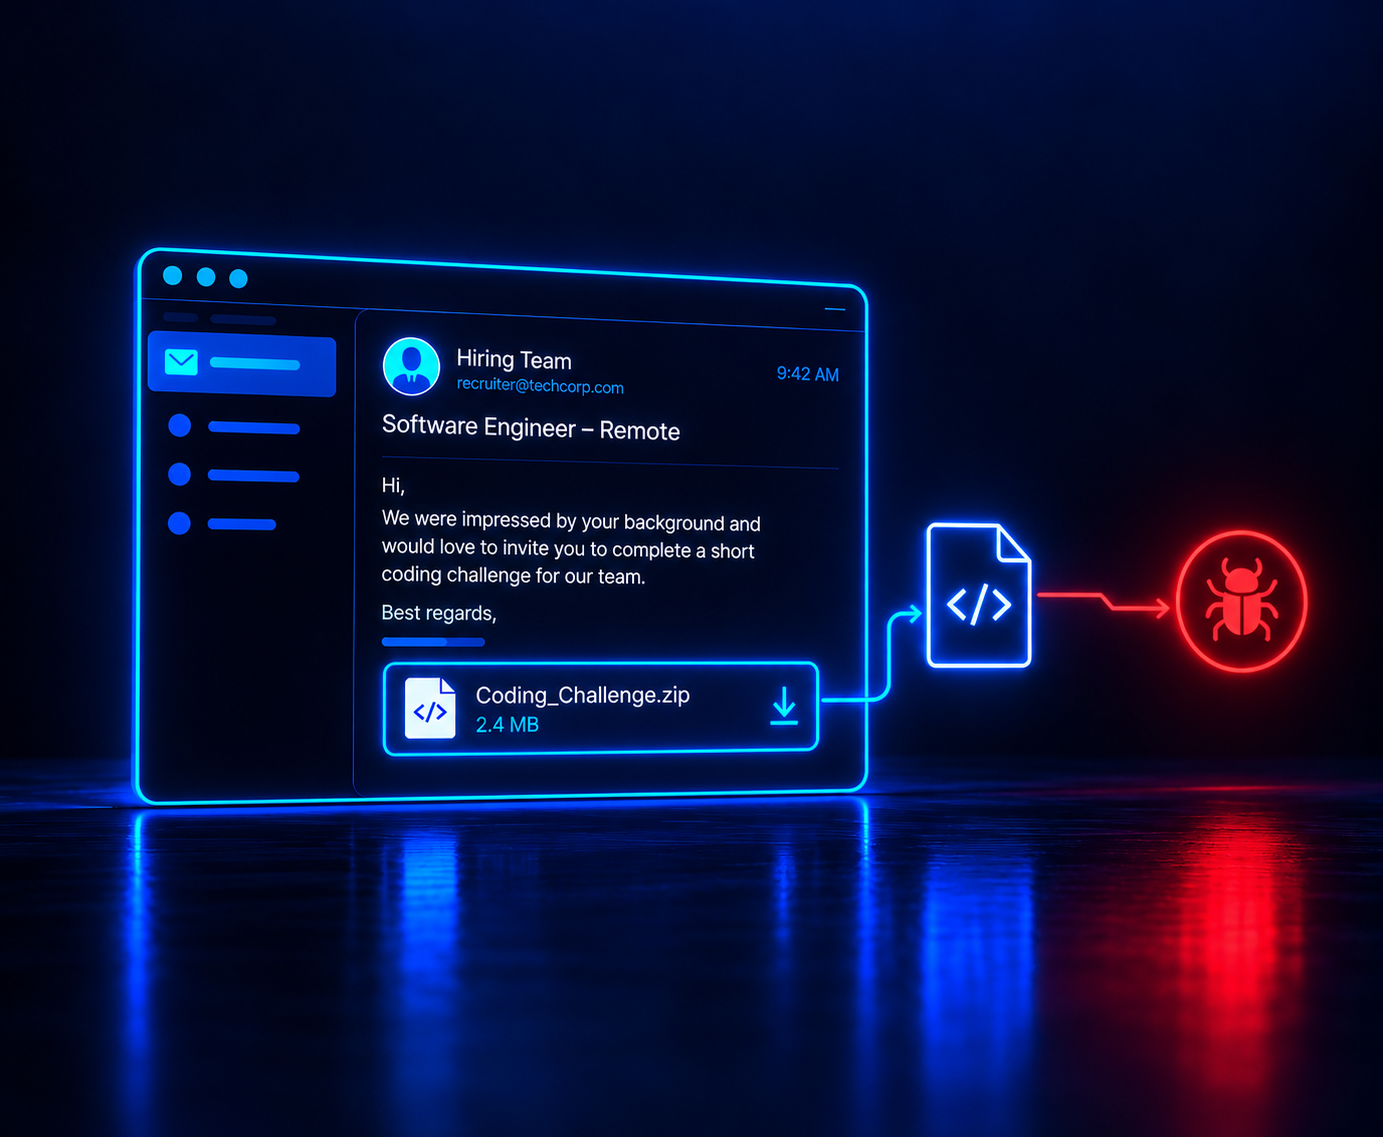
Angreifer nutzen täuschend echte Stellenangebote, die präzise auf die tatsächlichen Fähigkeiten eines Kandidaten zugeschnitten sind, um mit nur einem Klick Schadsoftware für den Fernzugriff zu installieren. Es gibt keine Passwortabfrage und keinen verdächtigen Link, da die Nachricht exakt so funktioniert wie die eines echten Personalvermittlers (Cyderes, 10. September 2026). Mitarbeiter, die niemals einen willkürlichen Rechnungsanhang öffnen würden, öffnen einen Programmiertest, weil die Rekrutierungsnachricht in einem Kontext eintrifft, dem sie bereits vertrauen. Ein Softwareentwickler erhält eine Nachricht zu einer Stelle, die genau seinem Profil entspricht. Das Unternehmen wirkt seriös, die Gehaltsspanne ist realistisch und der nächste Schritt ist ein kurzer Programmiertest – ein völlig normaler Teil jedes Einstellungsprozesses. Sie laden die Datei herunter und öffnen sie. Nichts an der Nachricht verlangte ein Passwort. Nichts deutete auf eine gefälschte Domain hin. Die Nachricht tat genau das, was eine echte Rekrutierungsnachricht tut, und genau diese Datei installiert die Schadsoftware.
Blog post
Gerätecode-Phishing traf 340 Organisationen
Mehr als 340 Microsoft 365-Organisationen in fünf Ländern waren Ziel einer Phishing-Kampagne mit Gerätecodes, die im Februar 2026 begann (The Hacker News, 25. März 2026). Bei dieser Methode werden weder Passwörter gestohlen noch die Multi-Faktor-Authentifizierung umgangen. Sie verleitet Mitarbeiter dazu, eine Anmeldesitzung für eine fremde Person direkt auf der echten Microsoft-Anmeldeseite zu bestätigen. Damit handelt es sich um ein menschliches Risikoproblem und nicht um ein technisches Versagen, das herkömmliche Schulungen zur Erkennung gefälschter Links oder täuschend echter Anmeldeseiten wirkungslos macht.
So berechnen Sie den ROI von Security-Awareness-Programmen
Das menschliche Risiko bleibt der am häufigsten ausgenutzte Angriffsvektor bei Datenschutzverletzungen, wobei die durchschnittlichen Kosten eines Vorfalls im Jahr 2024 weltweit auf 4,88 Millionen US-Dollar gestiegen sind. Für Sicherheitsteams in mittelständischen und großen Unternehmen stellt sich nicht mehr die Frage, ob in Awareness-Schulungen investiert werden sollte, sondern wie nachgewiesen werden kann, dass diese Investition das Risiko messbar und nachhaltig senkt. Dieser Leitfaden behandelt die entscheidenden Kennzahlen, die relevanten Compliance-Frameworks, die Berechnungsformeln sowie die häufigsten Fehler, die Ergebnisse verfälschen.
Blog post
Warum MFA diesen Vishing-Angriff nicht stoppt
Bei einer Vishing-Operation, die Google unter der Bezeichnung UNC6671 verfolgt, wurden Mitarbeiter von Private-Equity- und Finanzdienstleistungsunternehmen auf ihren privaten Telefonen angerufen. Die Angreifer gaben sich als IT-Support aus und leiteten die Opfer durch gefälschte Anmeldeportale. Eine „Adversary-in-the-Middle“-Infrastruktur fing Anmeldedaten und MFA-Codes in Echtzeit ab. Google identifizierte 72 für die Kampagne erstellte gefälschte Websites und verfolgte allein zwischen Januar und Mai 2026 Bitcoin-Zahlungen im Wert von über 10 Millionen US-Dollar zu Wallets, die mit der Gruppe in Verbindung stehen. Die Angreifer haben die MFA nicht direkt ausgehebelt. Ein Telefonanruf verschaffte ihnen den entscheidenden Moment, in dem ein rechtmäßiger Mitarbeiter einen gültigen Code an einer täuschend echt wirkenden Stelle eingab, den sie dann bei der Verwendung abfingen.
Blog post
Die Ransomware-Vorbereitungslücke, die in den meisten Plänen nicht getestet wird
Ransomware ist Schadsoftware, die die Systeme eines Unternehmens verschlüsselt, bis ein Lösegeld gezahlt wird. Die meisten Vorsorgeprogramme konzentrieren sich auf diesen Moment: Integrität von Backups, Wiederherstellungszeiten und Incident-Response-Pläne. Doch die technische Verschlüsselung ist meist der letzte Schritt eines Angriffs, nicht der erste. Der M-Trends-Bericht 2026 von Mandiant zeigt, dass die Zeit zwischen dem ersten Zugriff eines Angreifers und der Bereitstellung von Ransomware in einigen Fällen auf nur 22 Sekunden geschrumpft ist. Dies liegt vor allem daran, dass Angreifer zunehmend den IT-Helpdesk anrufen und um Zugang bitten. Ein gut dokumentierter Fall zeigt, wie verheerend ein einziger Anruf sein kann: Ein zehnminütiges Telefonat kostete ein Großunternehmen mehr als 100 Millionen Dollar. Die meisten Ransomware-Vorsorgepläne haben diesen Anruf nie getestet.
Blog post
Früher brauchte man echtes Können für eine Phishing-Mail mit 54 % Klickrate. Heute braucht man dafür gar nichts mehr.
Eine von Forschern der Harvard Kennedy School begutachtete Studie hat ergeben, dass eine vollständig KI-automatisierte Spear-Phishing-E-Mail eine Klickrate von 54 % erreicht. Dies entspricht dem Wert einer E-Mail, die von einem erfahrenen menschlichen Experten verfasst wurde – ganz ohne Zeitaufwand für Recherche oder Schreibkenntnisse seitens des Absenders. Die meisten Abwehrmechanismen gegen Phishing beruhten bisher stillschweigend auf einem einschränkenden Faktor, der nie explizit festgehalten wurde: Das Verfassen einer wirklich überzeugenden, gut recherchierten Nachricht erforderte echtes Können, was bedeutete, dass nur eine kleine Anzahl von Angreifern dazu in der Lage war. Generative KI beseitigt diesen einschränkenden Faktor vollständig. Die Bedrohung ist psychologisch nicht intelligenter geworden. Sie ist lediglich für jeden verfügbar geworden.
Blog post
DORA deckt fünf Risikobereiche ab. Die meisten Compliance-Prüfungen decken nur ein oder zwei davon ab.
DORA, der Digital Operational Resilience Act (Verordnung (EU) 2022/2554), ist das EU-Gesetz, das Finanzunternehmen und ihre kritischen Technologieanbieter dazu verpflichtet, digitale Risiken nach einem einheitlichen Standard zu verwalten. Es gilt seit dem 17. Januar 2025 für rund 20 Arten von Finanzunternehmen, von Banken und Versicherern bis hin zu Zahlungsinstituten und Anbietern von Krypto-Dienstleistungen. Die Verordnung umfasst fünf Bereiche: IKT-Risikomanagement, Meldung von Vorfällen, Resilienztests, Risiken durch Drittanbieter und den Informationsaustausch sowie eine direkte Aufsicht über die Technologieanbieter, von denen der Sektor am stärksten abhängig ist.
Blog post
MFA hat die Kontoübernahme gestoppt. Eine Überweisung über 60 Millionen Dollar konnte es nicht verhindern
Die Einführung von MFA hat die Häufigkeit von BEC-Angriffen auf Konten ohne diesen Schutz drastisch reduziert – ein echter, messbarer Fortschritt. Doch das Geld floss weiter, und die Verluste durch BEC stiegen 2025 erneut an. Wir glauben, dass diese Lücke besteht, weil BEC nie wirklich davon abhing, in ein Konto einzudringen. Es hing davon ab, dass eine Person glaubte, die Nachricht stamme von jemandem, dem sie vertraut – und kein Authentifizierungsprotokoll wurde entwickelt, um dies zu überprüfen.
Blog post
Cybersicherheitsschulungen wurden für eine andere Bedrohungslage entwickelt. Simulationen ebenso. Wir haben beides grundlegend verändert.
Zepo Intelligence führt diese Woche zwei neue Funktionen ein. Das Learning Studio erstellt in wenigen Minuten hochgradig personalisierte Cybersicherheitsschulungen – damit die Weiterbildung genauso schnell voranschreitet wie die Bedrohungen. Multiattack Simulations verknüpft Phishing und Vishing zu einer einzigen, koordinierten Kampagne, die sich dynamisch an das tatsächliche Verhalten jedes Mitarbeiters anpasst. Gemeinsam schließen sie die Lücke zwischen der Art und Weise, wie Angriffe erfolgen, und wie Unternehmen sich darauf vorbereiten.
Blog post
Prompt Injection ist das neue Social Engineering. Die meisten KI-Sicherheitsprogramme sind nicht darauf ausgelegt
Prompt Injection belegt in der OWASP-Bewertung für Anwendungen mit großen Sprachmodellen bereits zum zweiten Mal in Folge den ersten Platz der Risikoliste. Es handelt sich dabei nicht um einen Programmfehler, der sich einfach durch einen Patch beheben ließe. Die Schwachstelle nutzt dieselben psychologischen Mechanismen aus, die Phishing und Pretexting seit Jahrzehnten erfolgreich machen – nur übertragen auf die Art und Weise, wie ein Sprachmodell nicht vertrauenswürdige Inhalte verarbeitet.
Gefälschte KI-Tools sind der am schnellsten wachsende Angriffsvektor des Jahres 2026. Ihre Richtlinie hat die Mitarbeiter auf die Suche geschickt
Mitarbeiter, die nach einem KI-Tool suchen, das ihr Unternehmen nicht bereitstellt, suchen nicht nach Ärger. Sie suchen nach der beliebten Option und klicken auf das erste Ergebnis. Angreifer wissen das, und gefälschte KI-Tools, die wie das Original aussehen, sind mittlerweile einer der am schnellsten wachsenden Angriffsvektoren des Jahres 2026. Dieser Beitrag argumentiert, dass eine KI-Richtlinie ohne einen klaren, einfachen Weg zur Anforderung neuer Tools Shadow-KI nicht verhindert – sie treibt Mitarbeiter erst zur Suche an, und genau bei dieser Suche beginnt der Angriff.
Blog post
Ihre Einstufung gemäß EU-KI-Verordnung ist abgeschlossen. Shadow AI ist nicht auf der Liste enthalten.
Der EU AI Act verpflichtet Unternehmen dazu, jedes von ihnen betriebene KI-System einer Risikoklasse zuzuordnen. Diese Anforderung setzt voraus, dass ein vollständiges Verzeichnis aller Systeme existiert. Eigene Untersuchungen von Gartner zeigen jedoch, dass dies meist nicht der Fall ist: 69 % der Sicherheitsverantwortlichen vermuten bereits, dass Mitarbeiter generative KI-Tools nutzen, die nicht offiziell genehmigt wurden. Gartner prognostiziert zudem, dass bis 2030 mehr als 40 % der Unternehmen mit Sicherheits- oder Compliance-Vorfällen im Zusammenhang mit unautorisierter „Shadow AI“ konfrontiert sein werden. Dieser Beitrag zeigt auf, dass die eigentliche Compliance-Lücke nicht rechtlicher, sondern verhaltensbezogener Natur ist – und dass sie messbar ist, noch bevor es zu einem Vorfall kommt.
Blog post
Ihre ISO 37001-Due-Diligence-Unterlagen können absolut korrekt und dennoch völlig veraltet sein.
Die meisten Unternehmen betrachten die Due-Diligence-Prüfung von Drittparteien als einmalige Hürde: Einmal bestanden, gilt die Geschäftsbeziehung als freigegeben. Dieser Ansatz geht davon aus, dass der Lieferant, der am ersten Tag zugelassen wurde, auch ein Jahr später noch derselbe ist. Die Due-Diligence-Prüfung nach ISO 37001 zeigt, was passiert, wenn diese Annahme nicht mehr zutrifft: Eigentumsverhältnisse ändern sich, ein neuer Vermittler tritt in den Vertrag ein, der Lieferant expandiert in einen Markt, den niemand geprüft hat – und die meisten Compliance-Programme bemerken davon nichts. Das ist kein Versagen der Dokumentation oder eine Fehlentscheidung des Prüfers. Es ist eine Überwachungslücke, die messbar ist, bevor sie zu einem Vorfall wird.
Blog post
Das Compliance-Programm, das Nachweise produziert, aber keine Entscheidungen
Die meisten Compliance-Programme tun genau das, wofür sie entwickelt wurden: Sie erzeugen Nachweise. Module werden abgeschlossen, Richtlinien bestätigt, Zertifikate ausgestellt. Was sie jedoch nicht hervorbringen, ist die entscheidende Handlung in dem Moment, in dem ein Mitarbeiter tatsächlich mit einem Geschäftspartner und einer realen Geschäftsbeziehung konfrontiert ist. 93 % der Mitarbeiter geben an, dass sie Fehlverhalten melden würden; nur 50 % tun es tatsächlich, wenn sie Zeuge davon werden (Ethisphere, 2024 Ethical Culture Report). Diese Lücke ist kein Versagen der Schulung. Es ist ein Designfehler, und um ihn zu schließen, bedarf es einer anderen Architektur.
Blog post
Die KI-Risiken, die Ihr Compliance-Team noch nicht auf dem Schirm hat
Die meisten Sicherheits- und Risikoverantwortlichen haben ihr Modell für KI-Risiken im Jahr 2023 entwickelt: Halluzinationen, Datenlecks, nicht genehmigte Tools. Dieses Modell ist heute unvollständig. Drei Risiken haben sich von theoretischen zu operativen Gefahren entwickelt: skalierte Verzerrungen (Bias), Schlussfolgerungen aus gesammeltem Kontext und eine Verantwortlichkeitslücke ohne Audit-Trail. Heute beinhalten 39,7 % aller KI-Interaktionen am Arbeitsplatz sensible Daten (Cyberhaven, 2026 AI Security Report). Wenn diese drei Risiken zutage treten, sehen sie nicht nach einem KI-Problem aus – und genau deshalb bleiben sie unbehandelt.
Blog post
Ihre Mitarbeiter wissen, dass KI halluziniert. Sie prüfen trotzdem nicht.
Die meisten KI-Kompetenzprogramme sind lediglich Sensibilisierungskurse mit einem neuen Etikett. Sie bringen Mitarbeitenden bei, welche Risiken bestehen. Sie ändern jedoch nicht, wie Mitarbeitende handeln, wenn diese Risiken unter echtem Arbeitsdruck eintreten. Die Lücke zwischen dem Wissen, dass KI unzuverlässige Ergebnisse liefern kann, und der Gewohnheit, diese vor der Verwendung zu überprüfen, ist eine Verhaltenslücke, keine Wissenslücke. Um sie zu schließen, braucht es das, was bei jedem verhaltensorientierten Sicherheitsprogramm funktioniert: wiederholte Konfrontation, realistische Szenarien und Verstärkung im Moment der Entscheidung.
Blog post
Ihre Mitarbeiter bestehen den Phishing-Test. Dennoch fallen 87,5 % auf den Angriff herein.
Die Hinzunahme eines einzigen Kanals bei einem Phishing-Angriff vervielfacht die Ausfallrate um das Sechsfache. Genau das messen die meisten Security-Awareness-Programme nicht – und genau hier liegt die Lücke, durch die koordinierte Angriffe erfolgreich sind. Dieser Beitrag legt dar, warum Single-Vector-Simulationen Bereitschaftsdaten liefern, die nicht der Realität tatsächlicher Angriffe entsprechen, und untersucht, wie eine Testmethodik aussehen muss, die dieser Realität gerecht wird.
Blog post
Ihr Gesicht als Waffe. Was das wirklich bedeutet
Ein Finanzmitarbeiter eines globalen Ingenieurunternehmens nimmt an einer Videokonferenz teil. Er sieht seinen CFO. Er sieht Kollegen. Alle sehen echt aus, klingen echt, verhalten sich echt. Am Ende des Gesprächs hat er 25 Millionen Dollar auf ein Konto überwiesen, von dem das Geld nie wieder zurückgeholt werden kann. Jede Person in diesem Call war ein Deepfake. Das war kein Film. Es passierte im Februar 2024 bei Arup – einem der angesehensten Ingenieurunternehmen der Welt. Und es ist längst kein Einzelfall mehr.
Blog post
Wie Angreifer Passwörter durch Social Engineering stehlen
Die meisten kompromittierten Zugangsdaten werden nicht durch Brute-Force-Angriffe erbeutet, sondern durch die Manipulation der betroffenen Personen. Helpdesk-Vishing, MFA-Müdigkeit und KI-gestütztes Phishing sind die aktuellen Angriffsvektoren – und die einzige wirksame Verteidigung muss auf der menschlichen Ebene ansetzen.
Blog post
Kalender-Phishing: Wie ein Google-Kalender-Angriff jede Perimeter-Kontrolle umging
Am 17. März verschickte ein Angreifer eine Google-Kalendereinladung über eine fingierte Abbuchung in Höhe von 399,77 $. Es gab keinen Link zum Anklicken, keinen schädlichen Anhang und die DKIM-Prüfung war erfolgreich. Das einzige Element des Angriffs, das eine Rolle spielte, war eine Telefonnummer. Hier erfahren Sie, warum sämtliche Perimeter-Kontrollen versagten und wo die Verteidigung tatsächlich ansetzt.
Blog post
KI-gestützte Phishing-Simulationen: Social Engineering kanalübergreifend testen
Eine KI-gestützte Social-Engineering-Simulation ist eine kontrollierte Übung, die testet, wie Mitarbeitende auf realistische Angriffe wie Phishing, Vishing und Deepfakes reagieren. Ein sinnvolles Programm beschränkt sich nicht auf E-Mail-Klicks: Es kann erfassen, ob Mitarbeitende verdächtige Nachrichten melden oder Anfragen über einen zweiten Kanal überprüfen, und diese Verhaltensweisen im Zeitverlauf verfolgen. Zepo verbindet Phishing-, Vishing- und Deepfake-Simulationen mit Echtzeit-Bedrohungssignalen, adaptivem Training und Analysen zum menschlichen Risiko.
Blog post
Die Architekturlücke: Warum Ihr Security-Gateway und Ihr Trainingsprogramm noch nie einen einzigen Datenpunkt geteilt haben
Ihr Security-Gateway protokolliert jede Bedrohung, die sich gegen Ihre Mitarbeiter richtet. Ihre Schulungsplattform läuft nach einem vierteljährlichen Kalender. Diese beiden Systeme wurden für unterschiedliche Käufer entwickelt, anhand verschiedener Kennzahlen gemessen und waren nie für einen Datenaustausch konzipiert – und genau in dieser Lücke entstehen Sicherheitsvorfälle.
News
Zepo Intelligence: das erste Cybersecurity-Ökosystem, das Bedrohungserkennung mit dem Management menschlicher Risiken verbindet
Zepo Intelligence ist das erste Cybersecurity-Ökosystem für menschliche Risiken – eine Plattform, auf der Echtzeit-Bedrohungserkennung und Sicherheitsschulungen auf einem gemeinsamen Datenmodell basieren. Jeder abgewehrte Angriff fließt unmittelbar in das Training ein. Jedes Verhaltenssignal optimiert die Schutzmaßnahmen.
Blog post
Was jede Richtlinie heute von Ihrem Cybersecurity-Schulungsprogramm verlangt – und warum Abschlussquoten bei all diesen Anforderungen versagen
Moderne Cybersicherheitsvorschriften haben sich von der reinen „Erfüllung“ hin zur „Kompetenz“ entwickelt. Unternehmen, die jährliche Checklisten über tatsächliche Verhaltensänderungen stellen, setzen sich rechtlichen Risiken aus. Erfahren Sie, welche fünf Dokumentationslücken bei behördlichen Prüfungen durchfallen und wie Sie ein Schulungsprogramm aufbauen, das im Ernstfall rechtlich Bestand hat.
Blog post
Ein Anruf bei einem Anbieter. 15.661 Datensätze offengelegt. Der Ericsson-Vorfall zeigt, wo Security Awareness an ihre Grenzen stößt.

Ein einziger Vishing-Anruf bei einem Drittanbieter verschaffte Angreifern fünf Tage lang Zugriff auf Kundendaten von Ericsson – und Ericsson wurde erst sieben Monate später darüber informiert. Die Lücke, die die meisten Security-Awareness-Programme nicht abdecken, sind die Mitarbeiter von Dienstleistern. Hier erfahren Sie, wie Sie diese schließen können.
Blog post
Deepfakes nutzen keine technologischen Lücken aus. Sie nutzen Gehorsam aus.
99 % der Sicherheitsverantwortlichen geben an, auf Deepfake-Angriffe gut vorbereitet zu sein. Die durchschnittliche Erkennungsrate liegt jedoch bei nur 44 %. Dieser Beitrag vertritt die These, dass die Branche das falsche Problem angeht – und dass nicht Erkennungstechnologien, sondern eine Kultur der Verifizierung die einzig wirksame Antwort auf KI-gestütztes Social Engineering ist.
Blog post
Das Datenleck bei 47 politischen Führungskräften: Eine Fallstudie zu kontextbezogenen Risiken
Bei einer kürzlichen Sicherheitsverletzung wurden die persönlichen Daten von 47 hochrangigen spanischen Politikern offengelegt, darunter Regionalpräsidenten und Spitzenbeamte.
News
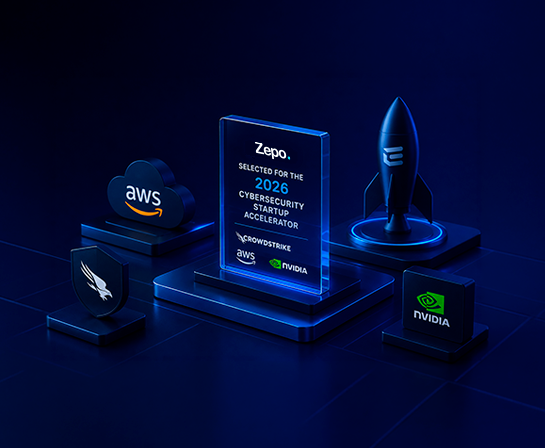
Zepo Intelligence für den Cybersecurity Startup Accelerator 2026 von CrowdStrike, AWS & NVIDIA ausgewählt
Zepo Intelligence, eine agentenbasierte Social-Intelligence-Plattform für Workspace-Sicherheit, wurde für die Teilnahme am Cybersecurity Startup Accelerator 2026 ausgewählt. Das Programm wird gemeinsam mit CrowdStrike, Amazon Web Services (AWS) und NVIDIA (über dessen Inception-Programm) durchgeführt, um die nächste Generation KI-gestützter Cloud-Sicherheitsinnovationen voranzutreiben.
FraudGPT: Was Sicherheitsverantwortliche 2026 wissen müssen
KI-Tools wie FraudGPT haben überzeugende Phishing-Angriffe für jeden mit einem Abonnement zugänglich gemacht. Hier erfahren Sie, wie sich die Bedrohung seit 2023 entwickelt hat und warum die Verteidigung verhaltensorientiert und nicht technischer Natur sein muss.
News
Zepo Intelligence sammelt 15 Millionen Dollar Seed-Finanzierung ein, um Arbeitsumgebungen vor KI-gestütztem Social Engineering zu schützen
Zepo Intelligence, das Unternehmen, das menschenzentrierte Sicherheit neu definiert, gab heute den Abschluss einer Seed-Finanzierungsrunde in Höhe von 15 Millionen US-Dollar bekannt. An der Runde beteiligen sich drei europäische VCs mit starkem Fokus auf Cybersicherheit: Kibo Ventures, eCAPITAL und TIN Capital. Das Kapital wird es Zepo ermöglichen, das Team zu erweitern und seine proprietäre Technologie weltweit zu skalieren, da KI-gestützte Social-Engineering-Angriffe rapide zu einer der hartnäckigsten und kostspieligsten Herausforderungen für Sicherheitsverantwortliche in modernen Unternehmen werden.
News
Tangos, Technologie und Vertrauen: Ein Rückblick auf unsere Woche in Buenos Aires
Von exklusiven Roundtables im Happening Costanera bis hin zum geschäftigen Treiben auf dem IT Forum Financiero: Unser Team hat eine beeindruckende Woche damit verbracht, den Puls des lateinamerikanischen Finanzsektors zu fühlen.
News
Die Kunst der Verbindung
Bei der unermüdlichen Verfolgung von Zielen und Fristen ist es manchmal am produktivsten, innezuhalten, sich neu zu verbinden und die Welt mit anderen Augen zu betrachten.

Wie Zepo Unternehmen unterstützt

Wenn alles vernetzt ist, folgen die Ergebnisse

Paula Pereira

Manager für digitale Informationssicherheit

“Ich würde Zepo jederzeit an Kollegen in anderen Unternehmen weiterempfehlen, da das Tool all unsere Anforderungen erfüllt. Wir konnten damit drei Kampagnentypen umsetzen, an denen andere Lösungen, die wir zuvor getestet haben, gescheitert sind. Und über das Produkt hinaus hat uns der Support des gesamten Teams dabei geholfen, das Beste aus der Plattform herauszuholen.”

+9K

Mitarbeiterschutz

–10%

Klickrate bei Angriffen

+18%

Abschlussquote der Schulung

Ramon Fernandez Blanco

Cybersecurity & Digital Product Manager

“Seit der Einführung von Zepo ist das Sicherheitsbewusstsein unserer Mitarbeiter deutlich gestiegen. Das Thema Cybersicherheit und Phishing-Kampagnen wird nun aktiv im Team diskutiert, und verdächtige E-Mails werden umgehend gemeldet, anstatt sie zu ignorieren.”

+600

Mitarbeiterschutz

–15%

Anmeldedaten übermittelt

+26%

Abschlussquote der Schulung

Jonathan Nelson

Leiter Risikointelligenz

“Die Vision von Zepo für eine echtzeitbasierte, hyper-personalisierte und plattformübergreifende Cybersicherheitslösung ist absolut einzigartig und hebt sich deutlich vom Wettbewerb ab.”

+100

Mitarbeiterschutz

Handeln Sie klüger Bevor Angreifer zuschlagen.