Zwei Kampagnen, eine Vertrauenslücke
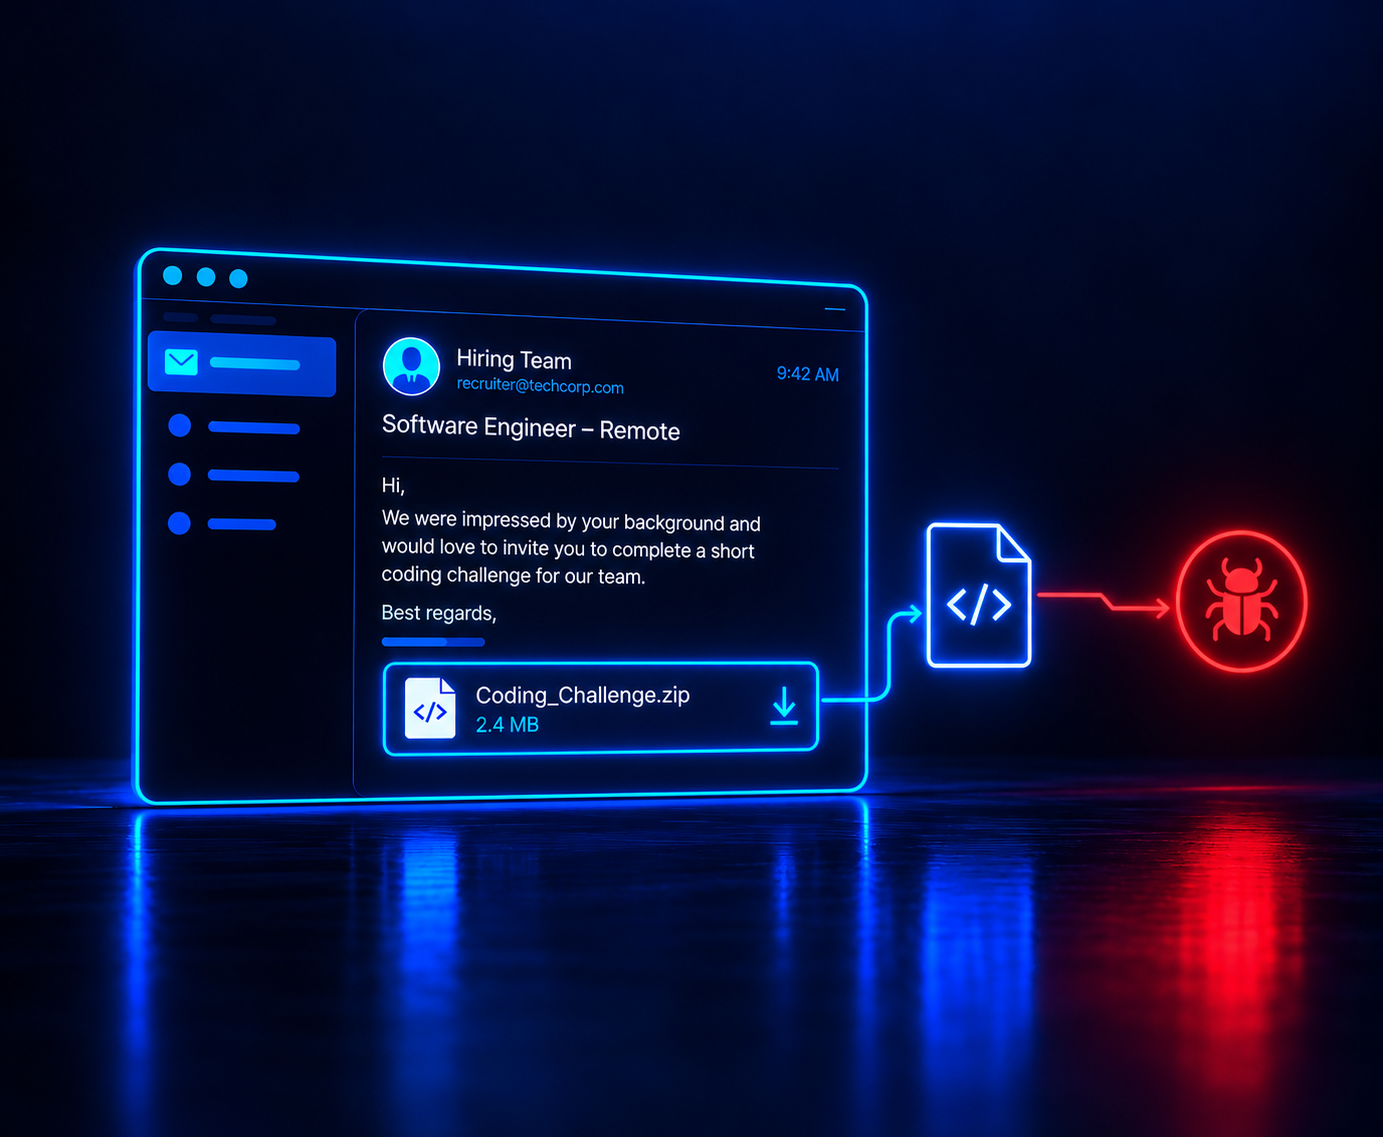
Das Forschungsteam „Howler Cell“ von Cyderes dokumentierte am 10. September 2026 zwei aktive Kampagnen, die auf diesem Muster basieren. Beide nutzen die Rekrutierung als Einstiegspunkt – nicht als Köder für einen Link, sondern als Vorwand für eine Datei, die ein Bewerber ohnehin herunterladen würde.
Eine Kampagne wird von einer finanziell motivierten Gruppe aus Vietnam betrieben. Der Köder kommt als Datei mit dem Namen „Apex Job Description.zip“ oder „Apex Company Job Information.docx“ daher. Die im Cyderes-Bericht zitierte Untersuchung von Cyble bringt diese Kampagne mit Zielen in Indien, Bangladesch, den Niederlanden, Schweden und den Vereinigten Staaten in Verbindung.
Sie verbreitet einen Fernzugriffs-Trojaner namens PureRAT, der auch als ResolverRAT geführt wird, und weist Überschneidungen mit einer separaten PXA-Stealer-Kampagne auf, die im März 2026 dokumentiert wurde. Die zweite Kampagne ist bisher nicht zugeordnet; ihr Köder ist eine Datei namens „Job Interview.zip“.
Diese Datei entpackt eine als PDF getarnte Verknüpfung namens „Job Interview.pdf“. Sie installiert ein maßgeschneidertes Implantat mit eigener Befehls- und Kontrollinfrastruktur sowie Überwachungsfunktionen.
Beide Kampagnen setzen auf Formate, die bereits in Windows integriert sind, anstatt auf ein benutzerdefiniertes Installationsprogramm: ZIP-Archive, Verknüpfungsdateien und HTML-Anwendungsdateien. Nichts davon erregt den gleichen Verdacht wie ein .exe-Anhang, da Arbeitssuchende im Rahmen eines normalen Bewerbungsprozesses routinemäßig gezippte Portfolios und PDF-Dokumente erhalten.
Beide basieren auf derselben Erkenntnis, die im Cyderes-Bericht direkt benannt wird: Eine Rekrutierungsnachricht trifft in einem Kontext ein, dem das Ziel bereits vertraut. Keine der Kampagnen benötigt mehr als einen Klick.
Sobald die Datei geöffnet ist, versucht sie nicht mehr, überzeugend zu wirken, sondern der Erkennung zu entgehen. Sie löscht die Markierung, die Windows SmartScreen auslösen würde, und lädt sich über eine legitime Anwendung, um Reputationsprüfungen zu umgehen.
Zudem plant sie sich über einen Mechanismus ein, der die normale Protokollierung der Prozesserstellung umgeht, und deaktiviert Überwachungstools, die für das Aufspüren solcher Skripte entwickelt wurden. Die mit Vietnam in Verbindung stehende Kampagne installiert drei separate, selbstreparierende Hintertüren, sodass das Entfernen einer einzelnen den Zugriff nicht unterbindet. Vier geplante Aufgaben, die mit Namen wie „TokenCleanup“ und „AppHostSvc“ als routinemäßige Systemwartung getarnt sind, decken einen Pfad ab.
Ein Abonnement der Windows-Verwaltungsinstrumentation (WMI) deckt den zweiten Pfad ab, eine manipulierte Systemkomponente den dritten. Jeder dieser Wege kann die Schadsoftware unabhängig von den anderen beiden neu starten.
Warum auf Phishing geschulte Mitarbeiter trotzdem klicken
Sicherheitsschulungen bringen Menschen bei, Anzeichen zu erkennen, die bereits wie Angriffe aussehen: ein dringlicher Tonfall, eine nicht übereinstimmende Absenderdomain, die Aufforderung zur Passworteingabe oder eine Überweisung. Ein Stellenangebot löst nichts davon aus.
Es ist namentlich an den Kandidaten adressiert und nimmt Bezug auf dessen tatsächliche Erfahrung. Es verlangt genau das, was Arbeitssuchende ohnehin tun: einen Link zu einem Programmiertest anklicken, eine Portfolio-Prüfung öffnen oder eine Stellenbeschreibung herunterladen.
Arbeitssuchende sind diesbezüglich nicht naiv. Eine im März 2026 durchgeführte Monster-Umfrage unter 884 Vollzeitbeschäftigten in den USA ergab, dass 95 Prozent bereits mit einem verdächtigen Stellenangebot konfrontiert waren.
Diese Zahl misst die allgemeine Betrugserfahrung, nicht die Erkennung dieser spezifischen Technik. Die Lücke zwischen beidem ist der entscheidende Punkt: Der Verdacht, dass manche Angebote gefälscht sind, hält niemanden davon ab, eine Datei zu öffnen, die wie ein normaler Teil des Einstellungsprozesses aussieht.
Hier ist das Vertrauen gebrochen, nicht die Technologie: Das Ziel hatte bereits entschieden, dass die Nachricht sicher ist, bevor sie überhaupt eintraf – ein anderes Versagen, als eine gefälschte Domain zu übersehen.
Was das für Sicherheitsteams bedeutet
Technische Kontrollen erfassen einen Teil davon im Nachhinein. Das Blockieren der von dieser Schadsoftware verwendeten Ladetechnik und die Durchsetzung der Markierung für heruntergeladene Dateien helfen dabei, das Zeitfenster zu verkleinern, das ein Angreifer nach dem Ausführen der Datei hat. Ebenso hilft die Überwachung auf Tools, die die Skriptüberwachung deaktivieren.
Nichts davon hält einen Kandidaten jedoch davon ab, die Datei überhaupt erst zu öffnen, und diese Technik wurde speziell dafür entwickelt, mehrere dieser Schutzschichten zu umgehen.
Die Forscher von Cyderes geben einen wichtigen Hinweis: Keine einzelne Sicherheitsmaßnahme konnte diese Kampagne durchgängig erfassen.
Jede Phase wurde nur deshalb sichtbar, weil zufällig eine andere Überwachungsebene auf genau diese Technik achtete. Erst diese mehrschichtige Transparenz – und nicht eine einzelne Kontrolle – ermöglichte es den Forschern, den Angriff überhaupt zu rekonstruieren.
Für technische Teams bedeutet das, auf drei spezifische Dinge zu achten: als Systemwartung getarnte geplante Aufgaben, unerwartete WMI-Ereignisabonnements und COM-Hijacking gängiger Systemkomponenten. Das sind die exakten Persistenzpfade, die diese Malware nutzte, und keine allgemeinen Verhaltenswarnungen.
Die Simulation in einem Awareness-Programm unterscheidet sich von einem typischen Phishing-Test. Es gibt kein Formular für Anmeldedaten und keinen Link, über den man mit der Maus fahren könnte. Das entscheidende Signal ist, ob jemand die Datei öffnet oder die Nachricht meldet, nicht, ob ein Passwort eingegeben wird.
Dies birgt zudem ein Risiko, das eine gefälschte Rechnung nicht hat. Mitarbeiter, die tatsächlich auf Jobsuche sind, könnten ein simuliertes Angebot für echt halten und sich eher getäuscht als getestet fühlen. Ein Programm, das darauf aufbaut, benötigt einen klaren Rahmen, eine Einverständniserklärung und eine Nachbesprechung, die einen Klick als Lernmoment begreift und nicht als Versagen anprangert.
Diesen Zielkonflikt sollte man eher aushalten, als ihn abstrakt lösen zu wollen. Ein Angriff, der auf einer Chance statt auf einer Drohung basiert, stellt andere Anforderungen an ein Schulungsprogramm als einer, der auf Dringlichkeit setzt. Diesen Unterschied richtig zu erfassen, ist wichtiger, als nur eine weitere Simulationsvorlage hinzuzufügen.
Dies spiegelt die Frage wider, auf die Zepo immer wieder zurückkommt: Die Nachricht, die ankommt, ist diejenige, die der Empfänger öffnen wollte, nicht diejenige, die gefährlich aussieht.