Dos campañas, una brecha de confianza
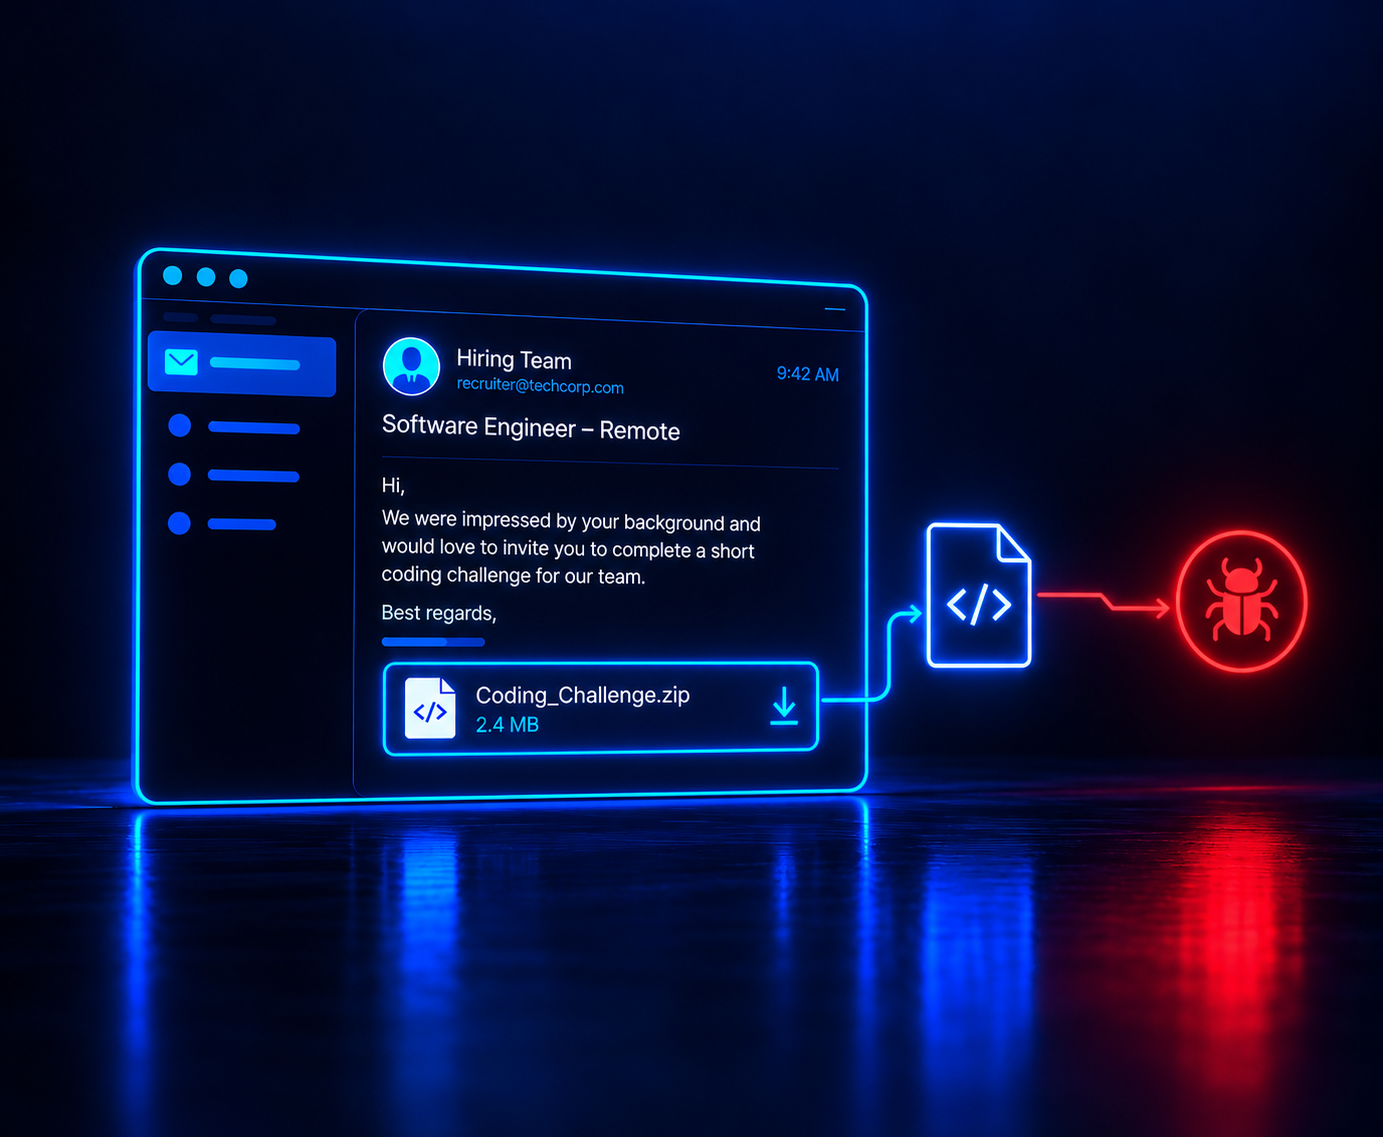
El equipo de investigación Howler Cell de Cyderes documentó dos campañas activas basadas en este patrón el 10 de septiembre de 2026. Ambas utilizan el reclutamiento como vía de entrada, no como cebo para un enlace, sino como pretexto para un archivo que un candidato descargaría de todos modos.
Una campaña está dirigida por un grupo con fines lucrativos que opera desde Vietnam. Su señuelo llega como un archivo llamado "Apex Job Description.zip" o "Apex Company Job Information.docx". La investigación de Cyble, citada en el informe de Cyderes, vincula esta campaña con objetivos en India, Bangladesh, los Países Bajos, Suecia y Estados Unidos.
Distribuye un troyano de acceso remoto llamado PureRAT, también rastreado como ResolverRAT, y se solapa con una campaña independiente de PXA Stealer documentada en marzo de 2026. La segunda campaña sigue sin atribuirse y su señuelo es un archivo llamado "Job Interview.zip".
Ese archivo se descomprime en un acceso directo disfrazado de PDF llamado "Job Interview.pdf". Entrega un implante personalizado con su propia infraestructura de comando y control y capacidades de vigilancia.
Ambas campañas se apoyan en formatos ya integrados en Windows en lugar de un instalador personalizado: archivos ZIP, archivos de acceso directo y archivos de aplicación HTML. Ninguno de ellos despierta la misma sospecha que un archivo adjunto .exe, porque quienes buscan empleo reciben habitualmente portafolios comprimidos y documentos con marca PDF como parte de un proceso de solicitud normal.
Ambas se basan en la misma idea, expuesta directamente en el informe de Cyderes: un mensaje de reclutamiento llega en un contexto en el que el objetivo ya ha decidido confiar. Ninguna de las campañas necesita más de un clic.
Una vez abierto, el archivo trabaja para evitar ser detectado en lugar de parecer convincente. Elimina la marca que activaría Windows SmartScreen y se carga a través de una aplicación legítima para esquivar las comprobaciones de reputación.
También se programa a través de un mecanismo que omite el registro normal de creación de procesos y deshabilita las herramientas de monitoreo diseñadas para detectar scripts como este. La campaña vinculada a Vietnam instala tres vías de acceso independientes y autorreparables, por lo que eliminar una no elimina el acceso. Cuatro tareas programadas, disfrazadas con nombres como "TokenCleanup" y "AppHostSvc" para parecer un mantenimiento rutinario del sistema, cubren una de las rutas.
Una suscripción de Instrumental de Administración de Windows cubre la segunda, y un componente del sistema secuestrado cubre la tercera. Cada una puede relanzar el malware por sí misma, independientemente de las otras dos.
Por qué los empleados capacitados en phishing siguen haciendo clic
La capacitación en concientización sobre seguridad enseña a las personas a detectar cosas que ya parecen ataques: tono urgente, un dominio de remitente que no coincide, una solicitud de contraseña o una transferencia bancaria. Una oferta de trabajo no activa nada de eso.
Está dirigida al candidato por su nombre y hace referencia a su experiencia real. Pide exactamente lo que los solicitantes de empleo ya hacen: hacer clic en un enlace para una prueba de programación, abrir una revisión de portafolio, descargar un resumen del puesto.
Quienes buscan empleo no son ingenuos al respecto. Una encuesta de Monster a 884 trabajadores estadounidenses a tiempo completo, realizada en marzo de 2026, reveló que el 95 por ciento ya se había encontrado con una oferta de trabajo sospechosa.
Esa cifra mide la exposición general a estafas, no la detección de esta técnica específica. La brecha entre ambas es el punto clave: sospechar que algunas ofertas son falsas no impide que alguien abra un archivo que parece una parte normal de la contratación.
Aquí se rompió la confianza, no la tecnología: el objetivo decidió que el mensaje era seguro incluso antes de que llegara, un fallo diferente al de no detectar un dominio falso.
Lo que esto significa para los equipos de seguridad
Los controles técnicos detectan parte de esto después del hecho. Bloquear la técnica de carga que utiliza este malware y aplicar la marca que señala los archivos descargados ayuda a reducir la ventana de tiempo que tiene un atacante una vez que se ejecuta el archivo. También ayuda estar atento a las herramientas que deshabilitan el monitoreo de scripts.
Ninguno de ellos impide que un candidato abra el archivo en primer lugar, y esta técnica fue creada específicamente para deslizarse a través de varias de esas capas.
Los investigadores de Cyderes plantean un punto clave: ningún control por sí solo detectó esta campaña de principio a fin.
Cada etapa solo se hizo visible porque una capa de monitoreo distinta estaba observando esa técnica específica. Esa visibilidad por capas, y no un control aislado, fue lo que permitió a los investigadores reconstruir el ataque.
Para los equipos técnicos, esto significa estar atentos a tres aspectos específicos: tareas programadas disfrazadas de mantenimiento del sistema, suscripciones a eventos WMI inesperadas y secuestro de componentes comunes del sistema mediante COM. Esas son las rutas de persistencia exactas que utilizó este malware, no alertas de comportamiento genéricas.
Simular esto en un programa de concienciación es distinto a una prueba de phishing típica. No hay un formulario de credenciales que completar ni un enlace sobre el cual pasar el cursor. La señal útil es si alguien abre el archivo o reporta el mensaje, no si escribe una contraseña.
También conlleva un riesgo que una factura falsa no tiene. Los empleados que realmente están buscando trabajo podrían interpretar una oferta simulada como real y sentirse engañados en lugar de evaluados. Un programa basado en esto requiere un alcance claro, consentimiento y una sesión informativa que trate el clic como un momento de aprendizaje, no como algo que deba exponerse como un fracaso.
Vale la pena reflexionar sobre este dilema en lugar de resolverlo de forma abstracta. Un ataque construido en torno a una oportunidad, y no a una amenaza, exige algo distinto de un programa de capacitación que uno basado en la urgencia. Entender esa diferencia es más importante que añadir una plantilla de simulación más.
Esto refleja la misma cuestión a la que Zepo vuelve constantemente: el mensaje que logra su objetivo es el que el lector quería abrir, no el que parece peligroso.