Ein Signal ist für Schulungen nur nützlich, wenn es seinen Kontext behält
Die Erkennung kann Daten zu einer verdächtigen Nachricht, einem Alarm oder einem Täuschungsversuch liefern. Um zu entscheiden, was damit geschieht, behalten Sie die Herkunft, den Kanal, das Datum, die Art der Bedrohung, die Einstufung und die Identität des Empfängers bei, sofern sie bekannt ist. Ein blockiertes Ereignis, eine zugestellte Nachricht und eine beobachtete Interaktion beschreiben nicht dasselbe.
Um ein Ereignis einer Person zuzuordnen, braucht es eine konsistente Referenz über alle Systeme hinweg. Eine E-Mail-Adresse hilft, doch Namensänderungen, Aliasse, geteilte Konten und Austritte erschweren die Zuordnung. Legen Sie vor der Aktivierung einer individuellen Maßnahme fest, was geschieht, wenn sich die Identität nicht mit ausreichender Sicherheit auflösen lässt, zum Beispiel indem das Ereignis unzugeordnet bleibt und zur Prüfung weitergeleitet wird.
Das Profil muss Exposition, beobachtetes Verhalten und Schulungsergebnisse unterscheiden. Viele Phishing-Versuche zu erhalten, weist auf Exposition hin. Es zeigt nicht, dass eine Person geklickt hat oder für einen Vorfall verantwortlich ist. Ein aggregierter Wert hilft bei der Priorisierung, wenn nachvollziehbar ist, welche Informationen in ihn einfließen und was nicht beobachtet werden konnte.
Vier Signalarten verbinden die Phasen des Zyklus
Die vier Arten sind reale Erkennung, beobachtetes Verhalten, Simulation sowie Schulung mit Nachverfolgung. Jede beantwortet eine andere Frage, und der Zyklus funktioniert nur, wenn das System sie getrennt hält.
Die Daten können aus einer integrierten Plattform oder aus mehreren verbundenen Systemen stammen, und in beiden Fällen müssen Herkunft und Art jedes Ereignisses erhalten bleiben. Ein simulierter Klick ist kein Klick auf eine reale Bedrohung. Auch das Fehlen einer Meldung belegt nicht, dass eine Nachricht ignoriert wurde, wenn nicht bekannt ist, ob sie zugestellt wurde oder ob die Person sie gesehen hat.
Vom Ereignis zur Maßnahme: ein anschauliches Beispiel
Der folgende Ablauf ist fiktiv. Er beschreibt eine mögliche Architektur, keine konkrete Konfiguration oder Integration von Zepo.
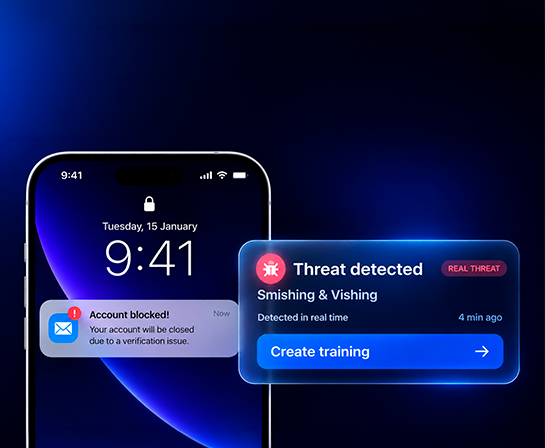
- Erkennung. Ein E-Mail-Werkzeug identifiziert eine Nachricht, die einen Lieferanten imitiert, und erfasst, dass sie vor der Zustellung blockiert wurde. Das Ereignis behält Herkunft, Uhrzeit, Kanal und Einstufung.
- Identität und Kontext. Das System ordnet den Empfänger einer Mitarbeiterkennung aus dem Verzeichnisdienst zu. Der Eintrag zeigt die Exposition gegenüber einem blockierten Versuch, ohne einen Klick zuzuschreiben.
- Entscheidung. Eine vom Sicherheitsteam definierte Regel schlägt eine kurze Lerneinheit zur Prüfung von Änderungen der Bankverbindung vor. Die Organisation entscheidet, ob sie automatisch zugewiesen wird oder eine Freigabe braucht.
- Maßnahme. Die Zuweisung wird erfasst und, falls sie erfolgt, auch der Abschluss. Später kann das Team eine verwandte Simulation planen, die als Übung und nicht als Vorfall gekennzeichnet ist.
- Nachverfolgung. In einer späteren Simulation wird erfasst, ob die Nachricht zugestellt wurde, ob sie gemeldet wurde und welche andere Reaktion beobachtet werden konnte. Das Team vergleicht die Ergebnisse mit einem Test ähnlicher Schwierigkeit und Zielgruppe, ohne zu schließen, dass eine einzelne Maßnahme die Veränderung verursacht hat.
Trifft das Ereignis verspätet ein, stimmt die Identität nicht überein oder wird die Regel nicht ausgeführt, muss der Ablauf das zeigen. Ein Dashboard, das die Bedrohung und eine Schulung auf demselben Bildschirm zeigt, belegt nicht für sich allein, dass das eine das andere ausgelöst hat.
Integrationen müssen es ermöglichen, das Ereignis durchgängig zu verfolgen
Bitten Sie den Anbieter bei einer technischen Bewertung zu zeigen, was an jedem Austauschpunkt geschieht:
- Bedrohungsquelle: welche Werkzeuge und Kanäle Signale liefern können, welche Felder ankommen und wie oft. Unterscheiden Sie Alarme, die die Plattform selbst erkennt, von solchen, die von Dritten importiert werden.
- Identität: welche Kennung Verzeichnis, Erkennung und Schulung verbindet und wie Aliasse, geteilte Konten, Änderungen und Austritte behandelt werden.
- Regeln und Maßnahme: welche Ereignisse eine Aktion auslösen können, wer die Bedingungen konfiguriert und wann eine menschliche Freigabe nötig ist. Fragen Sie, was mit Duplikaten, Fehlalarmen und korrigierten Ereignissen geschieht.
- Schulung und Simulationen: wie die Zuweisung erfasst wird und welche Ergebnisse ins Profil zurückfließen. Gibt es ein externes LMS, prüfen Sie sowohl das Senden als auch den Empfang des Abschlussstatus.
- Audit und Fehler: wie sich Herkunft des Ereignisses, Entscheidung, Aktion und Ergebnis abfragen lassen und wie Fehler, Verzögerungen oder eine unterbrochene Integration erkannt werden.
Eine API, ein Export oder ein Konnektor können Teil der Lösung sein, doch ihre Verfügbarkeit belegt nicht, dass alle Ereignisse, Felder oder Aktionen unterstützt werden. Fordern Sie Dokumentation und einen Test mit den Werkzeugen und Berechtigungen Ihrer Umgebung an.
Den Zyklus zu messen heißt, Aktivität, Verhalten und Exposition zu trennen
Der Abschluss einer Schulung zeigt, ob eine Aktivität erledigt wurde. Er belegt nicht für sich allein, dass die Person eine Bedrohung erkennen wird. Betrachten Sie zur Bewertung des Ablaufs mehrere Ebenen:
- Funktionieren des Ablaufs: empfangene und korrekt zugeordnete Ereignisse, zugewiesene und fehlgeschlagene Maßnahmen sowie die Zeit zwischen Signal und Aktion. Legen Sie für jede Kennzahl Start- und Endzeitpunkt fest.
- Reaktion in Simulationen: Anteil der zugestellten Nachrichten, die gemeldet werden, und Anteil mit erfasster Interaktion, mit Nenner und Zeitfenster.
- Reale Exposition: Menge und Art der erkannten Bedrohungen, unter Berücksichtigung von Änderungen bei Abdeckung, Quellen und Erkennungsregeln.
- Entwicklung: Verfolgung derselben Kohorte, wenn möglich, mit vergleichbaren Szenarien und einer Erklärung der Änderungen bei Zielgruppe oder Schwierigkeitsgrad.
Die Formeln für Quoten und Mediane finden Sie in unserem Leitfaden zum Messen des Phishing-Verhaltens. Um zu entscheiden, welche Unterstützung für welches Signal sinnvoll ist, nutzen Sie die Signalmatrix zur Priorisierung von Schulungen.
Der NIST Phish Scale User Guide, veröffentlicht im November 2023, schlägt eine Methode vor, um zu bewerten, wie schwer Phishing-E-Mails für Menschen zu erkennen sind. Dieser Schwierigkeitsgrad ist beim Vergleich von Übungen wichtig: Eine Veränderung bei den Klicks kann ein anderes Szenario widerspiegeln und keine Verhaltensänderung. Der Leitfaden konzentriert sich auf E-Mail, und Ergebnisse von Simulationen entsprechen ebenfalls keinen vermiedenen Vorfällen.
Was Sie in einer Demo prüfen sollten
Bitten Sie den Anbieter, einen Fall mit Testdaten von Anfang bis Ende durchzugehen:
- Welches Signal empfängt das System, aus welcher Quelle stammt es und wie wird es von einer Simulation unterschieden?
- Wie wird es dem Mitarbeiter zugeordnet und was geschieht, wenn die Identität mehrdeutig ist?
- Welche Bedingung entscheidet über die Maßnahme und wer kann sie ändern oder freigeben?
- Lässt sich erkennen, ob die Aktion zugewiesen wurde, fehlgeschlagen ist oder aussteht?
- Welche Ergebnisse fließen mit welcher Latenz ins Profil zurück? Bleibt der Nachweis des Ablaufs erhalten?
- Welche Berechtigungen, personenbezogenen Daten und Aufbewahrungsfristen braucht jede Integration?
- Wie werden die Protokolle zur Prüfung exportiert und was geschieht, wenn ein Fehlalarm korrigiert wird?
Stimmen Sie zum Schutz der Beschäftigten mit den Verantwortlichen für Datenschutz und Sicherheit ab, welche Daten erforderlich sind, wer individuelle Ergebnisse sehen darf und wie lange sie aufbewahrt werden. Die Bewertung muss diese Entscheidungen in der konkreten Konfiguration prüfen, ohne anzunehmen, dass alle Systeme dieselben Kontrollen bieten. Beziehen Sie Datenschutz, Rechtsabteilung und Personalabteilung ein, bevor Sie individuelle Maßnahmen aktivieren.
Wie wir den Zyklus bei Zepo angehen
Bei Zepo verbinden wir Erkennungssignale, Simulationen, Schulung und Analysen zum menschlichen Risiko. Auf unserer Startseite beschreiben wir, wie Signale aus realen Angriffen Simulationen und adaptive Schulungen speisen können. Die Kanäle, Integrationen, Felder, Auslösebedingungen und Zeiten, die für eine konkrete Organisation verfügbar sind, klären wir während der Bewertung mit unserem Produktteam.
Wenn Sie die Architektur vor einer Demo prüfen möchten, stellt der Artikel über die Lücke zwischen Gateway und Schulung vier Diagnosefragen.