Una señal solo es útil para formar si conserva su contexto
La detección puede producir datos sobre un mensaje sospechoso, una alerta o un intento de suplantación. Para decidir qué hacer con ellos, conserva la procedencia, el canal, la fecha, el tipo de amenaza, el veredicto y la identidad del destinatario cuando se conozca. Un evento bloqueado, un mensaje entregado y una interacción observada no describen lo mismo.
Relacionar el evento con una persona requiere una referencia coherente entre los sistemas. Una dirección de correo ayuda, pero los cambios de nombre, los alias, las cuentas compartidas y las bajas complican la asociación. Antes de activar una intervención individual, define qué hacer cuando la identidad no se resuelve con suficiente confianza, por ejemplo manteniendo el evento sin asignar y enviándolo a revisión.
El perfil debe distinguir exposición, comportamiento observado y resultados de formación. Recibir muchos intentos de phishing indica exposición, no demuestra que una persona haya hecho clic ni que sea responsable de un incidente. Una puntuación agregada sirve para priorizar si permite entender qué información la alimenta y qué no se ha podido observar.
Cuatro tipos de señal conectan las etapas del ciclo
Los cuatro tipos son la detección real, el comportamiento observado, la simulación y la formación con su seguimiento. Cada uno responde a una pregunta distinta, y el ciclo solo funciona si el sistema los mantiene separados.
Los datos pueden proceder de una plataforma integrada o de varios sistemas conectados, y en ambos casos hay que mantener la procedencia y el tipo de cada evento. Un clic simulado no es un clic en una amenaza real. La ausencia de una notificación tampoco prueba que se haya ignorado un mensaje si no sabemos si se entregó o si la persona lo vio.
Del evento a la intervención: un ejemplo ilustrativo
El siguiente recorrido es ficticio. Describe una arquitectura posible, no una configuración o integración concreta de Zepo.
- Detección. Una herramienta de correo identifica un mensaje que suplanta a un proveedor y registra que se bloqueó antes de la entrega. El evento conserva su origen, hora, canal y veredicto.
- Identidad y contexto. El sistema relaciona el destinatario con un identificador de empleado del directorio. El registro refleja exposición a un intento bloqueado, sin atribuir un clic.
- Decisión. Una regla definida por el equipo de seguridad propone una píldora sobre la verificación de cambios de datos bancarios. La organización decide si se asigna automáticamente o si requiere revisión.
- Intervención. Se registra la asignación y, si ocurre, la finalización. Más adelante, el equipo puede planificar una simulación relacionada, identificada como ejercicio y no como incidente.
- Seguimiento. En una simulación posterior se registra si el mensaje se entregó, si se notificó y qué otra respuesta pudo observarse. El equipo compara resultados con una prueba de dificultad y audiencia similares, sin concluir que una sola intervención causó el cambio.
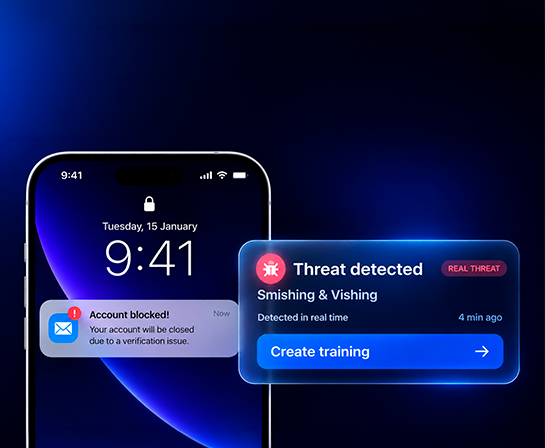
Si el evento llega tarde, la identidad no coincide o la regla no se ejecuta, el recorrido debe mostrarlo. Un panel que muestra la amenaza y una formación en la misma pantalla no demuestra por sí solo que una haya activado la otra.
Las integraciones deben permitir seguir el evento de extremo a extremo
En una evaluación técnica, pide al proveedor que muestre qué ocurre en cada punto de intercambio:
- Fuente de amenazas: qué herramientas y canales pueden aportar señales, qué campos llegan y con qué frecuencia. Distingue las alertas detectadas por la propia plataforma de las importadas de un tercero.
- Identidad: qué identificador une directorio, detección y formación, y cómo se tratan alias, cuentas compartidas, cambios y bajas.
- Reglas e intervención: qué eventos pueden activar una acción, quién configura las condiciones y cuándo se necesita aprobación humana. Pregunta qué ocurre con duplicados, falsas alarmas y eventos corregidos.
- Formación y simulaciones: cómo se registra la asignación y qué resultados vuelven al perfil. Si existe un LMS externo, comprueba tanto el envío como la recepción del estado de finalización.
- Auditoría y fallos: cómo se consultan el origen del evento, la decisión, la acción y su resultado, y cómo se detectan errores, retrasos o una integración interrumpida.
Una API, una exportación o un conector pueden formar parte de la solución, pero su disponibilidad no demuestra que todos los eventos, campos o acciones estén soportados. Solicita documentación y una prueba con las herramientas y los permisos de tu entorno.
Medir el ciclo exige separar actividad, comportamiento y exposición
La finalización de una formación dice si se completó una actividad. No demuestra por sí sola que la persona vaya a reconocer una amenaza. Para evaluar el recorrido, mira varias capas:
- Funcionamiento del flujo: eventos recibidos y asociados correctamente, intervenciones asignadas y fallidas, y tiempo entre la señal y la acción. Define el reloj de inicio y fin de cada medida.
- Respuesta en simulaciones: proporción de mensajes entregados que se notifican y proporción con interacción registrada, con su denominador y su ventana temporal.
- Exposición real: volumen y tipo de amenazas detectadas, teniendo en cuenta los cambios de cobertura, fuentes y reglas de detección.
- Evolución: seguimiento de una misma cohorte cuando sea posible, con escenarios comparables y explicación de los cambios de audiencia o dificultad.
Las fórmulas de tasas y medianas están en nuestra guía para medir el comportamiento ante el phishing. Para decidir qué apoyo asignar según cada señal, usa la matriz de señales para priorizar formación.
La guía NIST Phish Scale, publicada en noviembre de 2023, propone un método para valorar la dificultad humana de detección de los correos de phishing. Esa dificultad importa al comparar ejercicios: una variación en los clics puede reflejar un escenario distinto y no un cambio de conducta. La guía se centra en el correo electrónico, y los resultados de simulaciones tampoco equivalen a incidentes evitados.
Qué comprobar en una demostración
Pide al proveedor que recorra un caso de principio a fin con datos de prueba:
- ¿Qué señal recibe el sistema, de qué fuente procede y cómo se diferencia de una simulación?
- ¿Cómo se vincula al empleado y qué ocurre si la identidad es ambigua?
- ¿Qué condición decide la intervención y quién puede cambiarla o aprobarla?
- ¿Puede verse si la acción se asignó, falló o quedó pendiente?
- ¿Qué resultados vuelven al perfil y con qué latencia? ¿Se conserva la evidencia del recorrido?
- ¿Qué permisos, datos personales y periodos de conservación necesita cada integración?
- ¿Cómo se exportan los registros para revisión y qué sucede si se corrige un falso positivo?
Para proteger a las personas, acuerda con los responsables de privacidad y seguridad qué datos son necesarios, quién puede ver resultados individuales y cuánto tiempo se conservan. La evaluación debe comprobar esas decisiones en la configuración concreta, sin dar por hecho que todos los sistemas ofrecen los mismos controles. Nuestra guía sobre privacidad en perfiles de riesgo humano detalla los puntos a revisar.
Cómo abordamos el ciclo en Zepo
En Zepo conectamos señales de detección, simulaciones, formación y analítica de riesgo humano. En nuestra portada describimos cómo las señales de ataques reales pueden alimentar simulaciones y formación adaptativa. Los canales, las integraciones, los campos, las condiciones de activación y los tiempos disponibles para una organización concreta se comprueban con nuestro equipo de producto durante la evaluación.
Si quieres revisar la arquitectura antes de entrar en una demostración, el artículo sobre la brecha entre la puerta de enlace y la formación plantea cuatro preguntas de diagnóstico.