Wie ClickFix technische Kontrollen umgeht
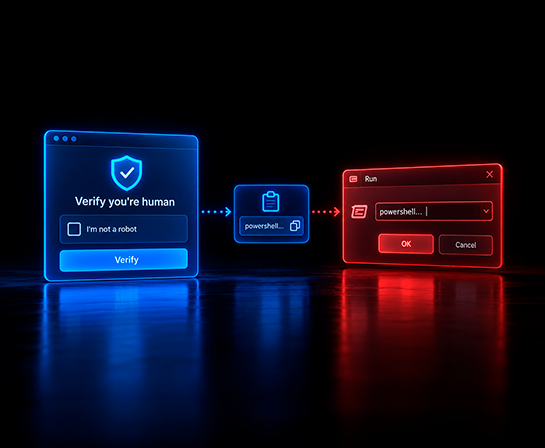
Die Mechanik ist entscheidend, denn sie erklärt, warum die Technik an Abwehrmaßnahmen vorbeikommt, die die meisten Phishing-Versuche stoppen. Die gefälschte Verifizierungsseite nutzt JavaScript, um einen Befehl in die Zwischenablage zu kopieren. Anschließend fordert sie das Opfer auf, den Ausführen-Dialog, PowerShell oder das Terminal zu öffnen und den Befehl einzufügen (Microsoft Security Blog, August 2025).
Dieser Befehl ruft in der Regel ein legitimes Windows-Tool auf, iwr oder irm (Invoke-WebRequest und Invoke-RestMethod von PowerShell), um die nächste Stufe herunterzuladen und im Arbeitsspeicher auszuführen. Nichts landet als scanbare Datei auf der Festplatte, bevor der Code bereits läuft.
Ein E-Mail-Filter hat nichts zu melden, weil es keinen Anhang und keinen Link zu einer Anmeldeseite gibt. Ein Exploit-Schutz im Browser hat nichts zu blockieren, weil kein Exploit läuft. Eine Richtlinie zur Makro-Blockierung hat nichts zu stoppen, weil kein Dokument beteiligt ist. Die einzige verbleibende Kontrollebene ist, ob die Person das Muster erkennt und sich weigert, den Befehl einzufügen.
Microsoft hat beobachtet, dass die Technik Infostealer wie Lumma Stealer und Lampion, Remote-Access-Tools wie Xworm, AsyncRAT, NetSupport und SectopRAT sowie Loader wie Latrodectus und MintsLoader verbreitet. Die von Microsoft als Storm-1607, Storm-0426 und Storm-0249 verfolgten Bedrohungscluster setzen sie in großem Umfang ein. Manche Kampagnen erreichen täglich Tausende Unternehmens- und Endgeräte, und einzelne Malvertising-Kampagnen haben an einem einzigen Tag Hunderttausende Besucher auf die gefälschte Verifizierungsseite geleitet.
Eine neue Variante zeigt: Die Reichweite geht über unvorsichtige Nutzer hinaus
Eine im September 2026 dokumentierte Kampagne zeigt, dass die Technik weiter reicht als Endnutzer, die auf eine schädliche Anzeige klicken. Die Angreifer registrierten third-party[.]com, eine Platzhalter-Domain, die Entwickler routinemäßig fest in Dokumentation und Code-Beispiele einbauen. Anders als example.com wurde sie nie offiziell reserviert, sodass sie jeder registrieren konnte (Malwarebytes, September 2026).
Wer ein Code-Beispiel kopierte oder einer Dokumentation folgte, die diese Platzhalter-Domain enthielt, konnte auf einer gefälschten Cloudflare-artigen Verifizierungsseite landen, ohne nach irgendetwas Verdächtigem gesucht zu haben. Die Seite nutzte denselben Trick über die Zwischenablage zum Ausführen-Dialog und verwendete legitime Windows-Tools, um die nächste Stufe mit den Berechtigungen des Opfers herunterzuladen und auszuführen.
Dieses Detail ist wichtig dafür, wie Sicherheitsteams über die Frage denken, wer gefährdet ist. Es handelte sich nicht um eine Phishing-E-Mail, die auf Finanzen oder Personalabteilung zielte. Sie erreichte jeden, einschließlich technischer Mitarbeiter, der einer Domain aus gewöhnlicher Dokumentation vertraute.
FileFix zeigt: Die Technik entwickelt sich weiter
Sicherheitsteams, die eine gezielte Abwehr gegen ClickFix aufbauen, sollten damit rechnen, dass Angreifer sie umgehen, und genau das passiert bereits. FileFix, erstmals im Juni 2025 dokumentiert, verlagert denselben Trick vom Windows-Ausführen-Dialog in die Adressleiste des Datei-Explorers (SOCRadar, aktualisiert im September 2026).
Auch der Köder ändert sich. Statt eines CAPTCHA bietet die gefälschte Seite eine "geteilte Datei" oder einen "sicheren Ordner" an. Beim Öffnen startet ein echtes Explorer-Fenster, und JavaScript kopiert unbemerkt einen getarnten Befehl in die Zwischenablage. Das Opfer wird aufgefordert, einen "Dateipfad" in die Adressleiste einzufügen und Enter zu drücken, wodurch der Befehl genau wie bei ClickFix ausgeführt wird.
FileFix ist aus einem bestimmten Grund schwerer zu erkennen. Es passiert innerhalb einer vertrauten, alltäglichen Oberfläche, die Menschen dutzende Male am Tag nutzen, nicht in einem Kommandozeilen-Tool, das ohnehin technisch wirkt. Ein Einfügen in die Adressleiste des Explorers sieht in jedem forensischen Protokoll wie normale Dateinavigation aus, was es im Nachhinein schwer macht, es von routinemäßiger Aktivität zu unterscheiden.
Warum das ein Problem des menschlichen Risikos ist, kein Filterproblem
An ClickFix ist nichts Exotisches, sobald man es erklärt, und genau das ist der Punkt. Keine technische Kontrolle kann den legitimen PowerShell-Befehl eines Systemadministrators von dem schädlichen Befehl eines getäuschten Mitarbeiters unterscheiden. Beide sind eine Person, die ein echtes Windows-Tool mit echten Berechtigungen ausführt.
Das lässt genau ein enges Verhalten zu trainieren: niemals einen Befehl von einer Website kopieren und ausführen, egal wie offiziell der Fix oder der Verifizierungsschritt aussieht. Das ist eine schärfere Anweisung als der allgemeine Rat, verdächtige Links zu meiden, konkret genug, damit sich jemand daran erinnert und sie unter Druck anwenden kann.
Für Sicherheitsteams teilt sich die praktische Antwort in zwei Richtungen. Die Erkennung kann PowerShell-Prozesse überwachen, die direkt vom Explorer oder einem Browser aus gestartet werden, sowie iwr/irm-Aufrufe, die nicht zu bekannten IT-Skripten passen, auch wenn das Rauschen erzeugt und Feinabstimmung braucht. Das Training kann sich eng auf das Muster Kopieren-Einfügen-Ausführen konzentrieren, getestet auf dieselbe Weise, wie Phishing-Simulationen das Klicken auf Links testen. Das ist ein eigenständiges Verhalten, das eigene Wiederholung braucht, kein Teilbereich der allgemeinen Phishing-Sensibilisierung.
Das spiegelt die Frage wider, zu der Zepo immer wieder zurückkehrt: Die Nachricht, die durchkommt, ist die, die wie eine routinemäßige Fehlerbehebung aussieht, nicht die, die gefährlich wirkt.
Häufig gestellte Fragen
Was ist ClickFix?ClickFix ist eine Social-Engineering-Technik, die ein gefälschtes CAPTCHA, eine Fehlermeldung oder einen Verifizierungshinweis nutzt, um eine Person zu täuschen. Sie kopiert dabei einen schädlichen Befehl in die Zwischenablage und fügt ihn dann selbst ein, meist über den Windows-Ausführen-Dialog, PowerShell oder das Terminal.
Warum umgeht ClickFix Antivirenprogramme und E-Mail-Filter?Weil das Opfer den Befehl von Hand mit einem legitimen Systemtool ausführt, gibt es keinen schädlichen Anhang, Link oder Exploit, den ein Filter erkennen könnte. Nichts landet als scanbare Datei auf der Festplatte, bevor der Code bereits im Arbeitsspeicher läuft.
Wie schnell wächst ClickFix?ESET registrierte innerhalb von sechs Monaten einen Anstieg von 517 % bei ClickFix-Angriffen und machte die Technik damit zum zweithäufigsten Angriffsvektor nach Phishing selbst (ESET-Studie, Juni 2025).
Welche Malware verbreitet ClickFix?Microsoft hat beobachtet, dass die Technik Infostealer wie Lumma Stealer, Remote-Access-Trojaner wie Xworm und AsyncRAT sowie Loader wie Latrodectus verbreitet, betrieben von Bedrohungsclustern wie Storm-1607, Storm-0426 und Storm-0249.
Was ist FileFix?FileFix ist eine Variante von ClickFix, die die Adressleiste des Datei-Explorers statt des Windows-Ausführen-Dialogs nutzt. Eine gefälschte Seite bietet eine "geteilte Datei" oder einen "sicheren Ordner" an. Sie führt das Opfer dazu, einen getarnten Befehl in den Explorer einzufügen, der ihn genauso ausführt wie ClickFix über Ausführen oder PowerShell.
Wie schützt man sich vor ClickFix?Durch die Kombination aus gezielter Erkennung, also der Überwachung von PowerShell- oder Terminal-Prozessen, die direkt von einem Browser aus gestartet werden, mit gezieltem Training. Es konzentriert sich darauf, das Kopieren, Einfügen und Ausführen jedes von einer Website geforderten Befehls zu verweigern, getestet für sich allein statt in allgemeine Phishing-Simulationen eingebettet.