Cómo ClickFix esquiva los controles técnicos
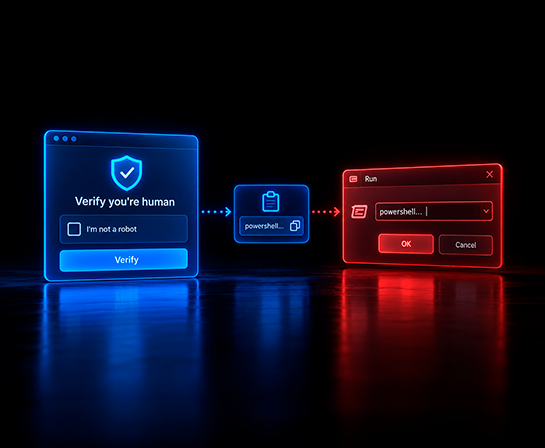
La mecánica importa porque explica por qué esto funciona incluso ante las defensas que detienen la mayoría del phishing. La página falsa de verificación usa JavaScript para copiar un comando al portapapeles. Después indica a la víctima que abra el cuadro Ejecutar, PowerShell o la Terminal y lo pegue (Microsoft Security Blog, agosto de 2025).
Ese comando suele llamar a una herramienta legítima de Windows, iwr o irm (Invoke-WebRequest e Invoke-RestMethod de PowerShell), para descargar y ejecutar en memoria la siguiente fase. Nada toca el disco como archivo analizable hasta que el código ya se está ejecutando.
Un filtro de correo no tiene nada que marcar, porque no hay adjunto ni enlace a una página de credenciales. Una protección contra exploits del navegador no tiene nada que bloquear, porque no se ejecuta ningún exploit. Una política de bloqueo de macros no tiene nada que detener, porque no hay ningún documento implicado. La única capa de control que queda es si la persona reconoce el patrón y se niega a pegar.
Microsoft ha rastreado esta técnica entregando infostealers como Lumma Stealer y Lampion, herramientas de acceso remoto como Xworm, AsyncRAT, NetSupport y SectopRAT, y loaders como Latrodectus y MintsLoader. Los clústeres de amenazas que Microsoft rastrea como Storm-1607, Storm-0426 y Storm-0249 la usan a gran escala. Algunas campañas alcanzan miles de dispositivos empresariales y de usuario final al día, y campañas de malvertising individuales han dirigido a cientos de miles de visitantes hacia la página falsa de verificación en un solo día.
Un giro reciente muestra que el alcance no se limita a usuarios descuidados
Una campaña documentada en septiembre de 2026 muestra que la técnica llega más lejos que usuarios finales haciendo clic en un anuncio malicioso. Los atacantes registraron third-party[.]com, un dominio de marcador de posición que los desarrolladores incluyen habitualmente en documentación y ejemplos de código. A diferencia de example.com, nunca fue reservado formalmente, así que cualquiera podía registrarlo (Malwarebytes, septiembre de 2026).
Cualquiera que copiara un ejemplo de código o siguiera documentación que contuviera ese dominio de marcador de posición podía llegar a una página falsa de verificación estilo Cloudflare sin buscar nada sospechoso. La página ejecutaba el mismo truco de portapapeles al cuadro Ejecutar, usando herramientas legítimas de Windows para descargar y ejecutar la siguiente fase con los propios permisos de la víctima.
Ese detalle importa para cómo los equipos de seguridad piensan sobre quién está en riesgo. No era un correo de phishing dirigido a finanzas o recursos humanos. Llegó a cualquiera, incluido personal técnico, que confiara en un dominio presente en documentación corriente.
FileFix demuestra que la técnica sigue evolucionando
Los equipos de seguridad que construyen una defensa específica contra ClickFix deben esperar que los atacantes la rodeen, y eso ya está pasando. FileFix, documentado por primera vez en junio de 2025, traslada el mismo truco del cuadro Ejecutar de Windows a la barra de direcciones del Explorador de archivos (SOCRadar, actualizado en septiembre de 2026).
El señuelo también cambia. En lugar de un CAPTCHA, la página falsa ofrece un "archivo compartido" o una "carpeta segura". Al abrirlo se lanza una ventana real del Explorador de archivos, y JavaScript copia en silencio un comando disfrazado al portapapeles. Se le indica a la víctima que pegue una "ruta de archivo" en la barra de direcciones y pulse Enter, lo que ejecuta el comando exactamente igual que ClickFix.
FileFix es más difícil de detectar por una razón concreta. Ocurre dentro de una interfaz confiable y familiar que la gente usa decenas de veces al día, no en una herramienta de línea de comandos que ya se percibe como técnica. Un pegado en la barra de direcciones del Explorador parece navegación normal de archivos en cualquier registro forense, lo que dificulta distinguirlo de la actividad rutinaria después de los hechos.
Por qué esto es un problema de riesgo humano, no de filtros
Nada en ClickFix resulta exótico una vez que alguien lo explica, y esa es precisamente la cuestión. Ningún control técnico puede distinguir el comando legítimo de PowerShell de un administrador del sistema del comando malicioso de un empleado engañado. Ambos son una persona ejecutando una herramienta real de Windows, con permisos reales.
Eso deja un único comportamiento concreto que entrenar: nunca copiar un comando de una web y ejecutarlo, sin importar lo oficial que parezca la solución o el paso de verificación. Es una instrucción más precisa que el consejo genérico de "evitar enlaces sospechosos", lo bastante concreta para que alguien la recuerde y la aplique bajo presión.
Para los equipos de seguridad, la respuesta práctica se divide en dos frentes. La detección puede vigilar procesos de PowerShell lanzados directamente desde el Explorador o un navegador, y llamadas a iwr/irm que no coincidan con scripts de TI conocidos, aunque esto genera ruido y necesita ajuste. La formación puede centrarse específicamente en el patrón de copiar-pegar-ejecutar, evaluado igual que las simulaciones de phishing evalúan el clic en enlaces. Es un comportamiento distinto que necesita su propia repetición, no un subconjunto de la concienciación general sobre phishing.
Esto refleja la misma pregunta a la que Zepo vuelve una y otra vez: el mensaje que consigue pasar es el que parece una solución de problemas rutinaria, no el que parece peligroso.
Preguntas frecuentes
¿Qué es ClickFix?ClickFix es una técnica de ingeniería social que usa un falso CAPTCHA, mensaje de error o aviso de verificación para engañar a una persona. La lleva a copiar un comando malicioso a su portapapeles, y después a pegarlo y ejecutarlo ella misma, normalmente a través del cuadro Ejecutar de Windows, PowerShell o la Terminal.
¿Por qué ClickFix evita los antivirus y los filtros de correo?Porque la víctima ejecuta el comando a mano usando una herramienta legítima del sistema, no hay adjunto malicioso, enlace ni exploit que un filtro pueda detectar. Nada toca el disco como archivo analizable hasta que el código ya se está ejecutando en memoria.
¿Con qué rapidez crece ClickFix?ESET registró un aumento del 517% en ataques ClickFix en un periodo de seis meses, convirtiéndolo en el segundo vector de ataque más común después del propio phishing (investigación de ESET, junio de 2025).
¿Qué malware entrega ClickFix?Microsoft ha observado que entrega infostealers como Lumma Stealer, troyanos de acceso remoto como Xworm y AsyncRAT, y loaders como Latrodectus, operados por clústeres de amenazas como Storm-1607, Storm-0426 y Storm-0249.
¿Qué es FileFix?FileFix es una variante de ClickFix que usa la barra de direcciones del Explorador de archivos en lugar del cuadro Ejecutar de Windows. Una página falsa ofrece un "archivo compartido" o una "carpeta segura". Guía a la víctima para que pegue un comando disfrazado en el Explorador, que lo ejecuta igual que ClickFix a través de Ejecutar o PowerShell.
¿Cómo se defiende uno contra ClickFix?Combinando una detección específica que vigile procesos de PowerShell o Terminal lanzados directamente desde un navegador, con formación centrada en negarse a copiar, pegar y ejecutar cualquier comando que pida una web. Esa formación debe evaluarse por separado, no integrada en simulaciones genéricas de phishing.