Vishing steht für Voice-Phishing: ein Social-Engineering-Angriff, der über einen Telefonanruf statt per E-Mail erfolgt. Die Mechanismen sind dieselben wie beim Phishing – Identitätsdiebstahl, Dringlichkeit und eine scheinbar routinemäßige Anfrage. Das Telefon ist jedoch ein Kanal, der für Unternehmensfilter schwerer zu überwachen ist, und ein Anrufer kann Druck aufbauen, bevor ein Mitarbeiter Zeit hat, die Anfrage zu verifizieren.
Im August 2026 veröffentlichte die Threat Intelligence Group von Google Details zu einer Vishing-Kampagne, die genau auf diesen Druck setzte und gezielt Finanzdienstleister, Private-Equity-Firmen und professionelle Dienstleister ins Visier nahm. Diese Kampagne ist deshalb so bedeutend, weil sie nicht auf eine fehlende technische Kontrolle abzielt. Sie zielt auf die Lücke zwischen einer technischen Sicherheitsmaßnahme und der menschlichen Entscheidung, die diese aktiviert.
Wie die Kampagne funktionierte
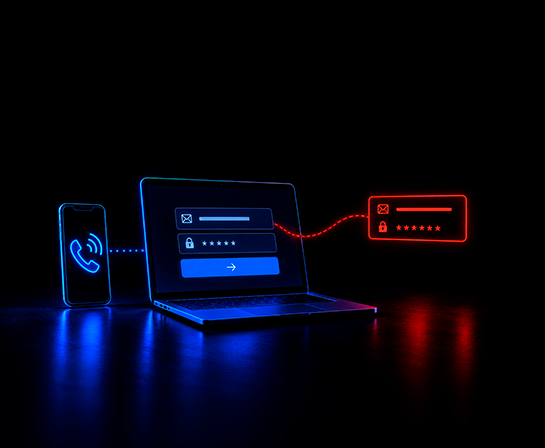
Google verfolgt die dahinterstehende Gruppe unter dem Namen UNC6671. Es handelt sich um eine Erpresserbande, die das Jahr unter dem Namen BlackFile begann und seitdem unter verschiedenen Marken wie Redact, Pink, Helix und Falcon agierte. Die Methode blieb trotz der Umbenennungen konsistent: Die Angreifer rufen die private Mobilnummer eines Mitarbeiters an – nicht die geschäftliche – und geben sich als Kollegen oder IT-Techniker aus, die eine dringende Sicherheitsmigration durchführen. Der Anrufer leitet den Mitarbeiter auf eine gefälschte Anmeldeseite. Der Mitarbeiter gibt seine Zugangsdaten und anschließend seinen MFA-Code ein, woraufhin die Infrastruktur der Angreifer beides abfängt und während der laufenden Sitzung wiederverwendet.
Der Vorwand funktioniert, weil er sich Autorität zunutze macht, nicht weil er technisch raffiniert ist. Ein Anrufer, der wie ein IT-Support klingt, genießt implizit das Vertrauen, um Kooperation zu bitten. Die Anfrage vermittelt eine Dringlichkeit, die davon abhält, kurz innezuhalten und nachzufragen, und die meisten Mitarbeiter sind eher bereit, bei der Lösung eines vermeintlichen gemeinsamen Problems zu helfen, als es zu hinterfragen.
Dieser letzte Schritt unterscheidet den Angriff von gewöhnlichem Diebstahl von Zugangsdaten. Google identifizierte 72 bösartige Websites, die speziell für diese Kampagne erstellt wurden. Sie nutzten eine „Adversary-in-the-Middle“-Infrastruktur, die sich zwischen den Mitarbeiter und die echte Anmeldeseite schaltet und Passwort sowie Authentifizierungscode bei der Eingabe abfängt. In mehreren Fällen nutzte die Gruppe zudem kompromittierte E-Mail-Konten, um Passwort-Resets für Anwendungen außerhalb des Single-Sign-On-Systems auszulösen, und löschte anschließend die Bestätigungs-E-Mails und Sicherheitswarnungen, die normalerweise auf die Änderung hingewiesen hätten.
Allein zwischen Januar und Mai 2026 verfolgte die Threat Intelligence Group von Google Bitcoin-Zahlungen im Wert von rund 10,69 Millionen US-Dollar (etwa 141,65 BTC) über 18 Wallets, die mit der Operation verknüpft sind. SecurityWeek berichtete später von anfänglichen Lösegeldforderungen zwischen 1 Million und über 3 Millionen US-Dollar, die in den meisten Fällen um 50 bis 75 Prozent heruntergehandelt wurden. In mehr als der Hälfte der untersuchten Vorfälle lagen die tatsächlichen Zahlungen bei durchschnittlich etwa 750.000 US-Dollar. Zu den betroffenen Unternehmen zählen einige der weltweit größten Private-Equity-Firmen nach verwaltetem Vermögen.
Die Berichterstattung über die Kampagne unterscheidet sorgfältig zwischen Firmen, deren Mitarbeiter kontaktiert wurden, und solchen, bei denen eine Kompromittierung bestätigt wurde – eine Unterscheidung, die nicht für jede betroffene Organisation abschließend geklärt ist. Vorliegende Berichte bestätigen jedoch, dass die Operation telefonbasierte Angriffe breitflächig im Bereich Private Equity, Vermögensverwaltung und professionelle Dienstleistungen einsetzte.
Warum MFA den Angriff nicht stoppte
Die Multi-Faktor-Authentifizierung (MFA) basiert auf der Annahme, dass der Diebstahl von Zugangsdaten und deren Verwendung zu unterschiedlichen Zeiten und an unterschiedlichen Orten stattfinden. Ein Passwort wird heute per Phishing gestohlen; ein Angreifer versucht es später von einem anderen Ort aus zu verwenden, und der zweite Faktor erkennt die Unstimmigkeit.
Vishing in Kombination mit einer „Adversary-in-the-Middle“-Infrastruktur schließt diese Lücke. Diebstahl und Verwendung finden im selben Telefonat, in derselben Minute statt, wobei die gefälschte Seite der Angreifer alles in Echtzeit an die echte Seite weiterleitet. Wenn der zweite Faktor etwas ist, das ein Mitarbeiter vorlesen, per Fingertipp bestätigen oder auf einer täuschend echten Seite eingeben kann, lässt er sich genau in dem Moment abfangen, in dem er verwendet werden soll. Die Sicherheitskontrolle funktioniert zwar technisch, kann aber den echten Anmeldeversuch nicht mehr von dem unterscheiden, das zeitgleich am Telefon stattfindet.
Das ist die entscheidende Frage bei jeder MFA-Implementierung: Nicht, ob sie vorhanden ist, sondern ob ein Code oder eine Freigabe unter Druck während eines Live-Gesprächs von einer Person weitergegeben werden kann. Wenn das möglich ist, funktioniert die Technologie zwar wie vorgesehen, erfüllt aber dennoch nicht ihren Zweck.
Warum Private-Equity-Firmen ein attraktives Ziel sind
Private-Equity-Firmen vereinen Bedingungen, die diese Art von Anrufen besonders effektiv machen. Große Geldsummen werden in engen, transaktionsgetriebenen Zeitrahmen bewegt. Mitarbeiter koordinieren routinemäßig mit Portfoliounternehmen, Fondsverwaltern, Wirtschaftsprüfern und Investoren, die sie persönlich nie getroffen haben. Ein Anrufer, der über ein laufendes Geschäft informiert klingt, wirkt daher nicht sofort verdächtig. Dringlichkeit ist ohnehin der normale Arbeitsalltag: Abschlüsse, Kapitalabrufe und Überweisungsanweisungen müssen häufig schnell abgewickelt werden.
Genau diese Kombination soll ein Vishing-Skript ausnutzen. Ein Anruf, der als „Wir müssen Ihren Zugang vor dem Abschluss reparieren“ formuliert ist, wirkt nicht wie ein Sicherheitsvorfall. Er wirkt wie eine weitere operative Anfrage in einem Tag voller solcher Aufgaben – genau der Moment, in dem ein Mitarbeiter am wenigsten dazu neigt, innezuhalten und die Anfrage zu verifizieren.
Wichtige Erkenntnis
Diese Kampagne hat MFA nicht als Technologie besiegt. Sie hat eine Annahme besiegt, die der Art und Weise zugrunde liegt, wie die meisten Organisationen MFA einsetzen: dass die Authentifizierung räumlich getrennt vom Angreifer stattfindet und nicht in einem Live-Gespräch mit ihm. Sobald ein Anrufer in dem Moment am Telefon ist, in dem ein Code eingegeben wird, wird MFA zu einer Formalität, die der Angreifer gemeinsam mit dem Mitarbeiter durchläuft.
Das rückt das Problem in ein neues Licht: Es ist eine Frage des Authentifizierungsdesigns, nicht nur eine Wissenslücke. Man muss sich fragen, welche der Zugangsdaten, auf die sich eine Organisation verlässt, während eines Telefonats weitergegeben, vorgelesen oder freigegeben werden können – und welche physisch dazu nicht in der Lage sind.
Vishing und MFA: Drei Fragen, die sich Sicherheitsverantwortliche stellen sollten
Kann MFA einen Vishing-Angriff verhindern? MFA hält Angreifer auf, die lediglich über ein gestohlenes Passwort verfügen. Die Wirksamkeit sinkt jedoch drastisch, wenn der Angreifer genau in dem Moment am Telefon ist, in dem der zweite Faktor eingegeben wird, da eine Echtzeit-Weiterleitung den Code abfangen und nutzen kann, bevor die Sitzung endet. Phishing-resistente Methoden wie Hardware-Sicherheitsschlüssel oder Passkeys, die an eine spezifische Website und Sitzung gebunden sind, schließen diese Lücke, da sie nicht vorgelesen oder über ein Telefonat weitergeleitet werden können.
Wie funktioniert ein Adversary-in-the-Middle-Vishing-Angriff? Der Angreifer ruft einen Mitarbeiter – meist auf dessen privater Nummer – unter einem glaubwürdigen Vorwand an und leitet ihn auf eine gefälschte Anmeldeseite, die sich zwischen den Mitarbeiter und den echten Dienst schaltet. Alles, was der Mitarbeiter eingibt, vom Passwort bis zum MFA-Code, wird in Echtzeit an den echten Dienst weitergeleitet, wodurch der Angreifer eine gültige Sitzung erhält.
Was sollten Finanzdienstleister und Private-Equity-Firmen anders machen? Überprüfen Sie jede Anfrage zur Zurücksetzung von Zugangsdaten, zur Änderung von Bankverbindungen oder zur Genehmigung einer Überweisung über einen Kanal, den der Mitarbeiter selbst initiiert, und nicht über den, den der Anrufer vorgibt. Priorisieren Sie phishing-resistente Authentifizierung für risikoreiche Rollen und integrieren Sie realistische telefonbasierte Szenarien in Ihre Sicherheitsschulungen, anstatt sich nur auf E-Mail-Simulationen zu verlassen.
Was das in der Praxis bedeutet
Jede Anfrage zur Zurücksetzung von Zugangsdaten, zur Änderung von Bankverbindungen oder zur Genehmigung einer Überweisung sollte über einen Kanal verifiziert werden, den der Mitarbeiter selbst initiiert, nicht über den, auf dem der Anrufer bereits ist. Aufzulegen und eine bekannte Nummer zurückzurufen, schließt genau die Lücke, die diese Kampagne auszunutzen versucht.
Bei hochkarätigen Freigaben können Codes, die eine Person vorlesen, auf einer Seite eingeben oder ohne Transaktionskontext bestätigen kann, zum schwächsten Glied in der Kette werden. Phishing-resistente Methoden, wie Hardware-Sicherheitsschlüssel oder Passkeys, die an die spezifische Website und Sitzung gebunden sind, können selbst dann nicht über ein Telefonat weitergegeben werden, wenn ein Mitarbeiter helfen möchte. Zudem sollte die Freigabe an die Transaktion selbst gebunden sein und nicht nur an eine erfolgreiche Anmeldung: Systeme, die aufzeichnen, wer welchen Betrag an welches Ziel freigegeben hat, schließen eine Sicherheitslücke, die allein durch den Diebstahl von Anmeldedaten umgangen werden könnte.
Keine dieser Maßnahmen funktioniert als alleinige Kontrolle. Das Muster hinter dieser Kampagne – Identitätsdiebstahl beim Helpdesk, Anrufe auf privaten Geräten, dringende Anfragen, gefälschte Portale – lässt sich leichter erkennen, wenn Identitäts-, E-Mail- und Helpdesk-Aktivitäten gemeinsam betrachtet werden, anstatt sie als separate Signale zu behandeln. Zudem simulieren die meisten Sicherheitsprogramme fast ausschließlich E-Mail-Phishing. Schulungen, die realistische Vishing-Szenarien mit plausiblen Vorwänden, echter Dringlichkeit und der Aufforderung, den normalen Ticketprozess zu umgehen, beinhalten, testen genau das Verhalten, auf das diese Kampagne setzte, anstatt sich auf Bedrohungen zu konzentrieren, die Angreifer weitgehend hinter sich gelassen haben.
Die in dieser Kampagne angegriffenen Organisationen waren nicht zwangsläufig nachlässig. Viele verfügten über MFA, was mehr ist, als viele andere Firmen von sich behaupten können. Die Lücke war nicht das Fehlen einer Kontrolle, sondern eine Kontrolle, die für ein Bedrohungsmodell entwickelt wurde, das keinen Angreifer vorsah, der live und in dem Moment, in dem es darauf ankam, am Telefon war. Während die Authentifizierung immer besser wird, bleibt das Telefonat einer der wenigen Bereiche, in denen ein noch so gut durchdachtes System letztlich vom Urteilsvermögen einer Person im entscheidenden Moment abhängt.
Wenn ein Mitarbeiter einen unerwarteten Anruf mit der Bitte um dringende Verifizierung erhält, ist die sicherste Reaktion dann auch die einfachste?