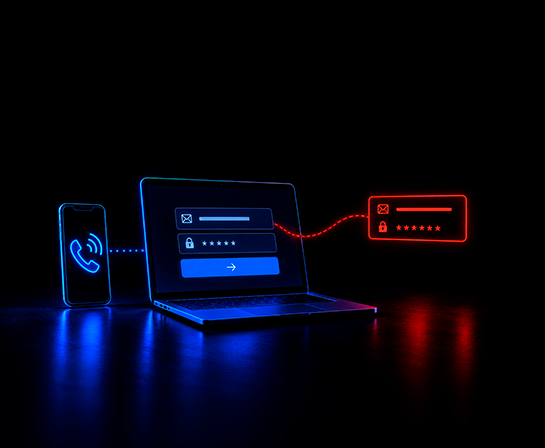
El vishing es phishing de voz: un ataque de ingeniería social llevado a cabo mediante una llamada telefónica en lugar de un correo electrónico. Funciona con la misma mecánica que el phishing: suplantación de identidad, urgencia y una solicitud que suena rutinaria, pero el teléfono es un canal más difícil de inspeccionar para los filtros corporativos, y quien llama puede generar presión antes de que un empleado tenga tiempo de verificar la solicitud.
En agosto de 2026, el Grupo de Inteligencia de Amenazas de Google publicó detalles de una campaña de vishing construida precisamente en torno a esa presión, dirigida directamente a firmas de servicios financieros, capital privado y servicios profesionales. La campaña es importante porque no apunta a un control faltante. Apunta a la brecha entre un control técnico y la decisión humana que lo activa.
Cómo funcionaba la campaña
Google rastrea al grupo detrás de esto como UNC6671, una operación de extorsión que comenzó el año bajo el nombre de BlackFile y que desde entonces ha operado bajo varias marcas, incluidas Redact, Pink, Helix y Falcon. El método se mantuvo constante a pesar de los cambios de marca: llamar al número de móvil personal del empleado, no a su línea de trabajo, y hacerse pasar por un compañero de trabajo o un técnico de soporte de TI que gestiona una migración de seguridad urgente. La persona que llama guía al empleado a una página de inicio de sesión falsificada. El empleado ingresa sus credenciales, luego su código MFA, y la infraestructura del atacante captura y reutiliza ambos mientras la sesión aún está activa.
El pretexto funciona porque toma prestada autoridad, no porque sea técnicamente ingenioso. Quien llama y suena como soporte técnico ya tiene permiso implícito para pedir cooperación; la solicitud conlleva una urgencia que desalienta una pausa para verificar, y la mayoría de los empleados están inclinados a ayudar a resolver lo que parece un problema compartido en lugar de cuestionarlo.
Ese último paso es lo que separa esto del robo de credenciales ordinario. Google identificó 72 sitios web maliciosos creados específicamente para esta campaña, utilizando una infraestructura de adversario en el medio que se sitúa entre el empleado y la página de inicio de sesión real, interceptando la contraseña y el código de autenticación a medida que se ingresan. En varios casos, el grupo también utilizó cuentas de correo electrónico comprometidas para activar restablecimientos de contraseña en aplicaciones fuera del inicio de sesión único, luego eliminó los correos electrónicos de confirmación y las alertas de seguridad que normalmente marcarían el cambio.
Solo entre enero y mayo de 2026, el Grupo de Inteligencia de Amenazas de Google rastreó aproximadamente 10,69 millones de dólares en bitcoin, alrededor de 141,65 BTC, en 18 billeteras vinculadas a la operación. SecurityWeek informó más tarde que las demandas iniciales de rescate oscilaban entre 1 millón y más de 3 millones de dólares, negociadas a la baja entre un 50 y un 75 por ciento en la mayoría de los casos, con pagos finales que promediaron alrededor de 750.000 dólares en más de la mitad de los incidentes rastreados. Varias de las firmas objetivo se encuentran entre las firmas de capital privado más grandes del mundo por activos bajo gestión.
Los informes sobre la campaña han establecido una distinción cuidadosa entre las firmas cuyos empleados fueron atacados y las firmas confirmadas como comprometidas, y esa distinción no se ha resuelto para todas las organizaciones involucradas. Los informes disponibles confirman que la operación utilizó objetivos basados en el teléfono de manera amplia en capital privado, gestión de activos y servicios profesionales.
Por qué el MFA no lo detuvo
La autenticación multifactor se basó en una suposición: que el robo de una credencial y su uso ocurren en momentos diferentes y en lugares diferentes. Una contraseña se obtiene mediante phishing hoy; un atacante intenta usarla más tarde, desde otro lugar, y el segundo factor detecta la discrepancia.
El vishing combinado con una infraestructura de adversario en el medio elimina esa brecha. El robo y el uso ocurren en la misma llamada, en el mismo minuto, con la página falsa del atacante retransmitiendo todo a la real en tiempo real. Si el segundo factor es algo que un empleado puede leer en voz alta, tocar para aprobar o escribir en una página que parece legítima, puede capturarse exactamente como se pretende usar. El control sigue funcionando. Ya no distingue el intento de inicio de sesión real del que ocurre en el teléfono al mismo tiempo.
Esa es la pregunta que vale la pena hacerse sobre cualquier implementación de MFA: no si existe, sino si un código o una aprobación pueden ser retransmitidos por una persona, bajo presión, durante una conversación en vivo. Si es así, la tecnología está funcionando según lo diseñado y, aun así, no está cumpliendo su función.
Por qué el capital privado es un objetivo atractivo
Las firmas de capital privado combinan algunas condiciones que hacen que este tipo de llamada sea inusualmente efectiva. Grandes cantidades de dinero se mueven en plazos ajustados impulsados por acuerdos. Los empleados coordinan habitualmente con empresas de cartera, administradores de fondos, auditores y socios limitados a los que nunca han conocido en persona, por lo que quien llama y parece estar informado sobre un acuerdo en curso no suena sospechoso automáticamente. La urgencia ya es el ritmo operativo normal: los cierres, las llamadas de capital y las instrucciones de transferencia a menudo necesitan moverse rápido.
Esa combinación es lo que un guion de vishing está diseñado para explotar. Una llamada enmarcada como "necesitamos arreglar su acceso antes del cierre" no se lee como un incidente. Se lee como una solicitud operativa más en un día lleno de ellas, que es precisamente el momento en que es menos probable que un empleado haga una pausa y verifique.
Perspectiva clave
Esta campaña no derrotó al MFA como tecnología. Derrotó una suposición arraigada en cómo la mayoría de las organizaciones lo implementan: que la autenticación ocurre a distancia del atacante, no en una conversación en vivo con él. Una vez que quien llama está al teléfono en el momento en que se ingresa un código, el MFA se convierte en una formalidad que el atacante recorre junto con el empleado.
Eso replantea el problema como una cuestión de diseño de autenticación, no solo como una brecha de concienciación: cuáles de las credenciales en las que confía una organización pueden ser entregadas, leídas en voz alta o aprobadas por una persona durante una llamada, y cuáles físicamente no pueden serlo.
Vishing y MFA: tres preguntas que se hacen los líderes de seguridad
¿Puede la MFA detener un ataque de vishing? La MFA detiene a un atacante que solo tiene una contraseña robada. Es mucho menos efectiva una vez que el atacante está al teléfono en el momento en que se introduce el segundo factor, porque un retransmisor en tiempo real puede capturarlo y reutilizarlo antes de que se cierre la sesión. Los métodos resistentes al phishing, las llaves de seguridad físicas o las passkeys vinculadas a un sitio y sesión específicos, cierran esa brecha porque no pueden leerse en voz alta ni retransmitirse durante una llamada.
¿Cómo funciona el vishing con adversario en el medio? El atacante llama a un empleado, generalmente a un número personal, con un pretexto creíble y lo guía hacia una página de inicio de sesión falsa que se interpone entre el empleado y el servicio real. Todo lo que el empleado introduce, tanto la contraseña como el código MFA, se retransmite al servicio real en tiempo real, lo que proporciona al atacante una sesión válida.
¿Qué deberían hacer de forma diferente las empresas de servicios financieros y capital privado? Verifique cualquier solicitud para restablecer el acceso, cambiar datos bancarios o aprobar una transferencia a través de un canal que el empleado inicie de forma independiente, no uno proporcionado por quien llama. Priorice la autenticación resistente al phishing para los roles de alto riesgo e incluya escenarios telefónicos realistas en la capacitación de concienciación sobre seguridad, no solo simulaciones por correo electrónico.
Lo que esto significa en la práctica
Cualquier solicitud para restablecer el acceso, cambiar datos bancarios o aprobar una transferencia debe verificarse a través de un canal que el empleado inicie de forma independiente, no el que la persona que llama ya está utilizando. Colgar y devolver la llamada a un número conocido cierra exactamente la brecha que esta campaña fue diseñada para explotar.
Para las aprobaciones de alto valor, los códigos que una persona puede leer en voz alta, introducir en una página o aprobar sin contexto de transacción pueden convertirse en el eslabón más débil de la cadena. Los métodos resistentes al phishing, las llaves de seguridad físicas o las passkeys vinculadas al sitio y la sesión específicos, no pueden retransmitirse durante una llamada telefónica, incluso si el empleado desea ayudar. La aprobación también debe estar vinculada a la propia transacción, no solo a un inicio de sesión exitoso: los sistemas que registran quién aprobó qué cantidad y a qué destino, cierran un paso que el robo de credenciales por sí solo aún puede eludir.
Nada de esto funciona como un control único. El patrón detrás de esta campaña —suplantación del servicio de asistencia, llamada a un dispositivo personal, solicitud urgente, portal falso— es más fácil de detectar cuando la identidad, el correo electrónico y la actividad del servicio de asistencia se revisan en conjunto en lugar de como señales separadas. Además, la mayoría de los programas de concienciación sobre seguridad todavía simulan el phishing por correo electrónico casi exclusivamente. La capacitación que incluye un escenario de vishing realista, con un pretexto plausible, urgencia real y una solicitud para omitir el proceso normal de tickets, pone a prueba el comportamiento exacto del que dependía esta campaña, en lugar de uno que los atacantes ya han superado en gran medida.
Las organizaciones objetivo de esta campaña no fueron necesariamente descuidadas. Muchas tenían MFA implementada, lo cual es más de lo que pueden decir muchas empresas. La brecha no fue la ausencia de un control. Fue un control diseñado para un modelo de amenaza que no incluía a un atacante presente, en vivo, al teléfono, en el momento exacto en que importaba. A medida que la autenticación mejora, la llamada telefónica sigue siendo uno de los pocos lugares donde un sistema bien diseñado todavía depende totalmente del juicio de una persona en el momento.
Cuando un empleado recibe una llamada inesperada solicitando una verificación urgente, ¿es la respuesta segura también la más fácil de realizar?